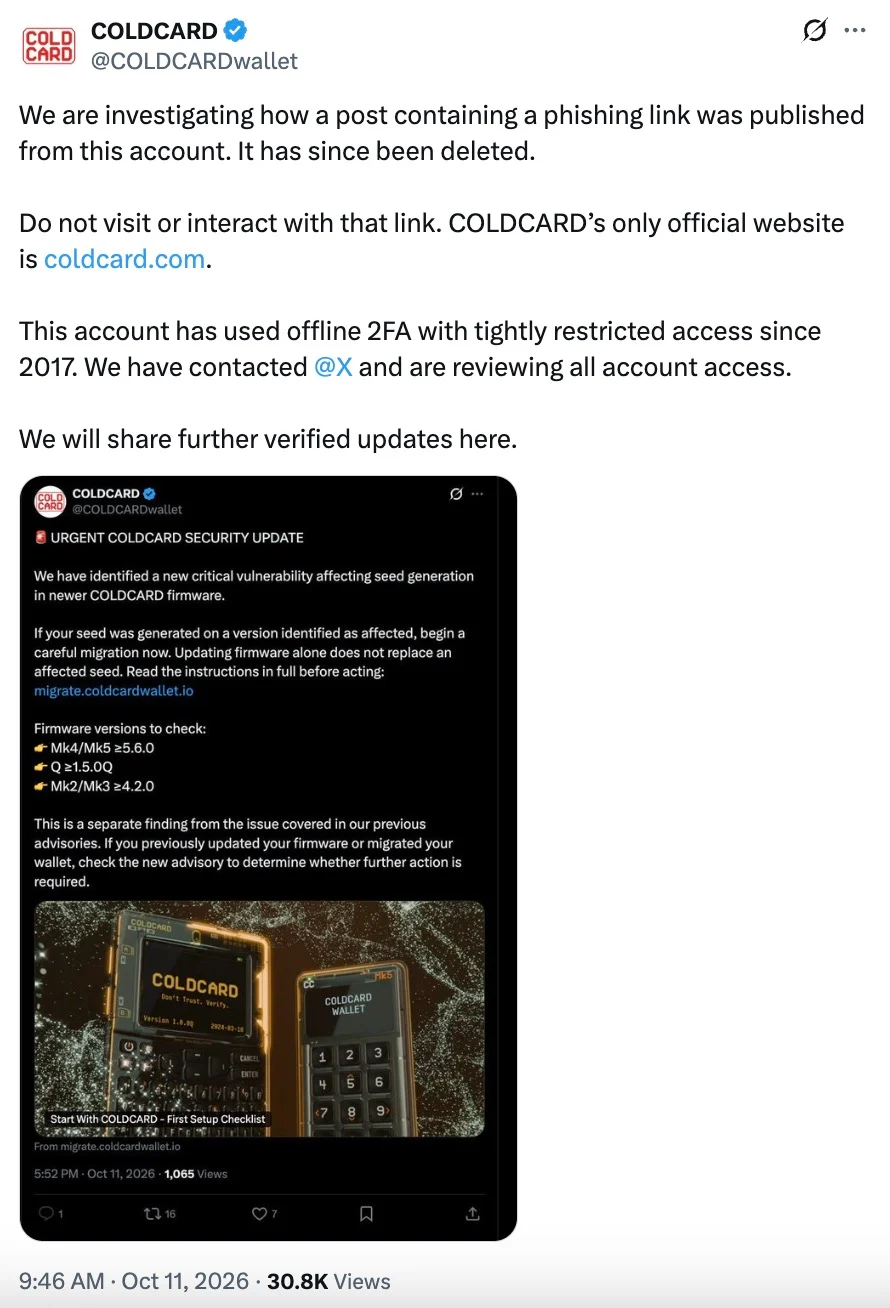
Офіційний акаунт X виробника апаратних гаманців Bitcoin Coldcard було скомпрометовано. 11 жовтня 2026 року зловмисники опублікували від імені бренду фальшиве повідомлення, в якому стверджували про «критичну вразливість прошивки», що впливає на моделі Mk4, Mk5 та Q, і закликали користувачів негайно перевести свої кошти через фішинговий вебсайт.
Допис з'явився на тлі безпрецедентної тривоги в криптоспільноті. Хакери скористалися контекстом нещодавньої катастрофи бренду, щоб зробити шахрайство переконливішим. Згодом допис було видалено.
Чому фальшиве повідомлення було таким переконливим
Причина в тому, що Coldcard пережив найбільшу кризу у своїй історії наприкінці липня 2026 року. Через помилку компонувальника в коді пристрою гаманці генерувалися зі слабкою ентропією (випадковістю). Замість використання справжнього генератора випадкових чисел (TRNG) система покладалася на вразливий програмний алгоритм. Хакери зламали гаманці офлайн за допомогою атак методом перебору та спустошили адреси без будь-якого фішингу.
Перша хвиля крадіжок почалася 30 липня 2026 року, загальні втрати оцінюються приблизно в 1 600–1 800 BTC (приблизно 100–130 мільйонів доларів на той час), що зробило це одним із найбільших інцидентів самозберігання за рік.
Coinkite, виробник гаманців, відреагував терміновим випуском виправлених версій прошивки: 4.2.0 для Mk3, 5.6.0 для Mk4/Mk5 та 1.5.0Q для Q. Однак оновлення програмного забезпечення не виправляло наявні гаманці автоматично. Користувачам доводилося вручну генерувати нові seed-фрази та переносити свої активи.
Саме цю болісну процедуру й імітували шахраї 11 жовтня. Вони перелічили точно ті самі «виправлені» версії прошивки у своєму фішинговому дописі, щоб спровокувати паніку та спонукати користувачів переказати свої кошти на адреси зловмисників.
Інтрига навколо останнього інциденту полягає в тому, що представники Coldcard не знайшли абсолютно жодних доказів зламу у власних системах. Компанія заявила, що її журнали не містять записів про несанкціоновані входи або сесії, а її власні облікові дані та метод офлайн-двофакторної автентифікації (2FA), який використовується з 2017 року, залишилися захищеними.
Розробники також послалися на повідомлення про продаж доступу до внутрішніх інструментів X на даркнет-ринках, хоча жодних незалежних доказів зв'язку поки що не підтверджено. Ризик втрати коштів, ймовірно, стосується лише тих користувачів, які панікували та вручну ввели свої 24-словні seed-фрази на фішинговій сторінці.