透過 Visual Studio Code(VS Code)使用 Claude AI 的開發者,在研究人員發現這款熱門程式設計助理擴充功能的惡意版本後,可能已暴露於嚴重的安全威脅之中。
根據網路安全研究人員 OpenSourceMalware 於 10 月 30 日發布的報告,Claude Code 擴充功能的 2.1.313 版本包含一個隱藏後門,可讓攻擊者遠端存取受感染的電腦。
該惡意版本是在 Open VSX 擴充功能登錄庫中被發現的,開發者會從該處下載其程式設計環境所需的工具。
受信任 AI 工具中的隱藏後門
據報導,這個遭入侵的擴充功能在外觀與功能上都與合法的 Claude Code 工具無異,使該威脅特別難以察覺。然而,研究人員發現了額外的惡意程式碼,其設計目的是在擴充功能載入時自動執行。
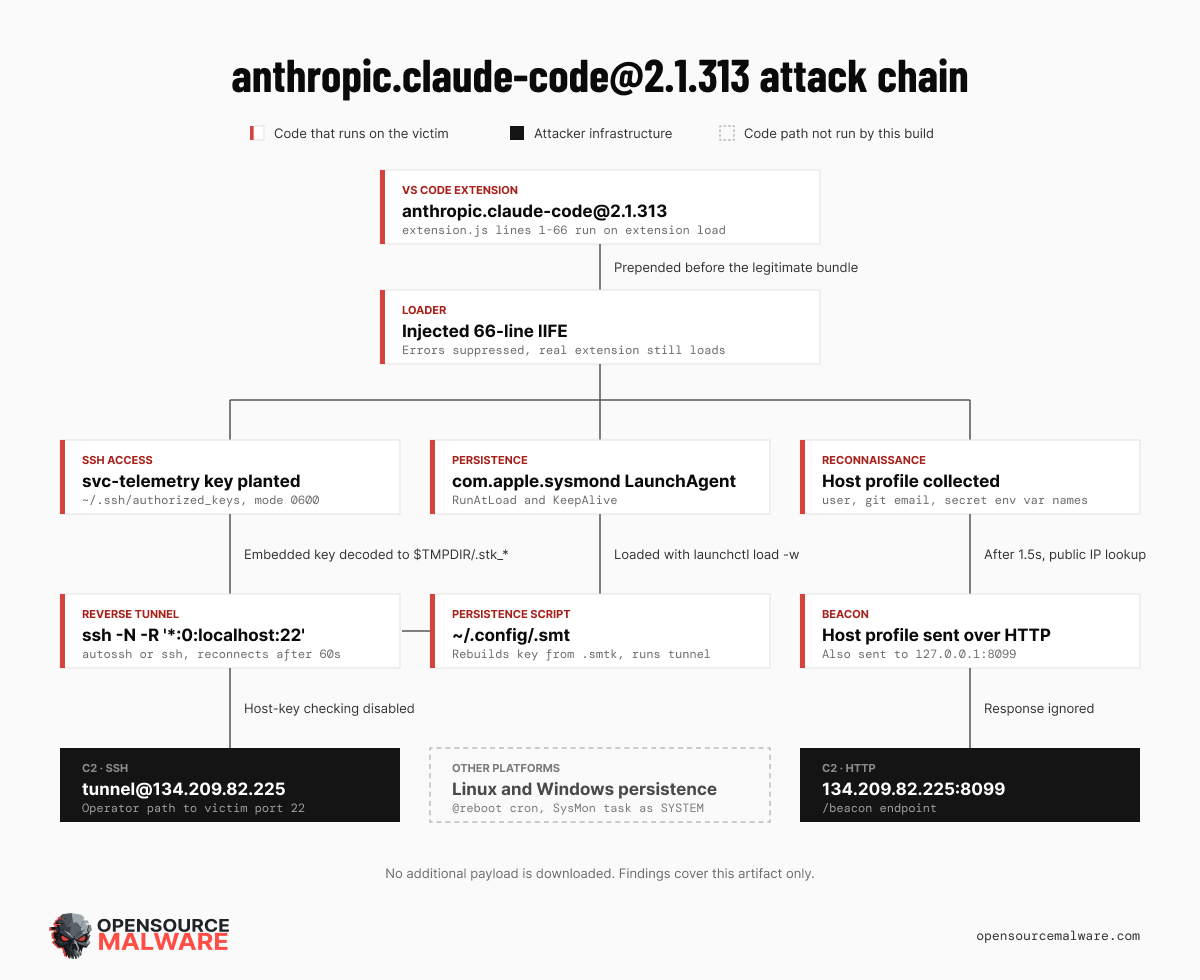
一旦被啟動,該後門便會嘗試與攻擊者控制的伺服器建立遠端連線,可能讓駭客得以存取受害者的電腦。
更令人擔憂的是,該惡意軟體的設計使其即使在電腦重新啟動後仍能保持活躍。
這意味著僅僅關閉 VS Code 或停止使用 Claude 工作,可能無法消除該威脅。
為何加密貨幣開發者應多加留意
儘管該攻擊並非專門針對加密貨幣使用者而設計,但從事區塊鏈專案的開發者可能面臨重大風險。
他們的電腦可能含有敏感資訊,包括私鑰、錢包憑證、交易所 API 金鑰,以及對加密貨幣基礎設施的存取權限。
若攻擊者成功取得遠端存取權限,他們便可能取得這些資訊,並用以危害錢包或專案。
然而,研究人員並未報告任何已確認的加密貨幣竊盜事件,也未在惡意程式碼中辨識出任何與區塊鏈相關的特定功能。
Anthropic 的官方擴充功能是否遭到入侵?
研究人員確認了所分析的 Open VSX 版本中存在惡意程式碼,但無法確定其是如何被引入的。
重要的是,這些發現並不能證明 Anthropic 在 VS Code Marketplace 的官方發行版本或其更廣泛的散布系統遭到入侵。
透過 Open VSX 安裝 2.1.313 版本的開發者,應將其系統視為可能已遭入侵,並立即進行調查。
僅移除該擴充功能可能並不足夠,因為該後門的設計使其能獨立持續存在。