簡而言之
- 用 AI 助理對你的電視介面進行 vibe-coding 是一個真實且可行的趨勢——但 LG webOS 與 Android TV 截然不同,而大多數成功案例都來自後者。
- Claude 在執行安裝程式碼前先閱讀並驗證了它,然後悄悄要求我啟用開發者模式——這清空了我的已 root 分割區,並刪除了 Homebrew Channel 和我那個無廣告的 YouTube。
- AI 後來承認了錯誤,建議我改用較舊的型號以繞過它對自己設下的限制,並交付了一個技術上可用但無法自動啟動的啟動器。
「我必須坦白說出我在這件事中的角色。」
每個 AI 使用者都認識且害怕這句話。AI 剛剛搞砸了,而它正要告訴我有多糟。
這一切始於我決定對我的電視進行 vibe code。
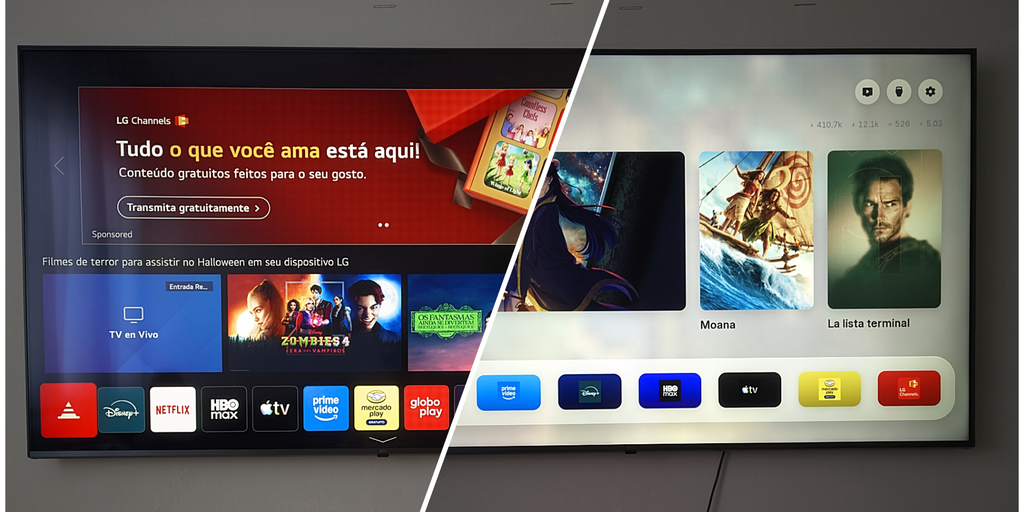
人們用 AI 助理對他們的智慧電視進行 vibe-coding 已經有一段時間了,移除廣告、追蹤器和臃腫的預設啟動器。成果確實令人印象深刻——更簡潔的介面、更快的導航,不再有 LG 間諜軟體在你每次坐下來看東西時偷偷回傳資料。
所以,當我看到那些示範時,我想:這能有多難?我有一台 LG 電視、Claude,還有一個下午。來做吧。
答案原來是,它會以一種平凡得令人嘆為觀止的方式偏離正軌。不是電視變磚,也不是起火——只是一連串自信的 AI 決策,讓我比開始時更糟,最終以一個柯林頓式的舉動收場,在被指出把事情搞砸後,來了一個誠摯的道歉。
目標是安裝 Free My TV,一個針對 LG webOS 的開源啟動器替代品,在 GitHub 上有 3,300 顆星,擁有美麗的磨砂玻璃介面,還有一個「readme」檔案,字面上就邀請了這個使用情境:只要給 Claude Code 你電視的 IP,它就會安裝工具、建置應用程式,並為你部署。這個專案早就想到了這一點。我本該是那個順利完成的使用者。
我請 Claude 執行安裝。它沒有立刻執行——這是正確的判斷。它先逐行閱讀了原始碼。webos/install.py 使用 ssh-keygen 解鎖加密金鑰,連接到 LG 位於 9922 埠的開發者 SSH,複製 .ipk 檔案過去,並呼叫 LG 自家工具所使用的同一個應用程式安裝服務。沒有漏洞利用,沒有 eval(),沒有任何向外回傳資料的行為。
「程式碼很乾淨,」Claude 告訴我。它建置了一個 636 KB 的套件,並開始執行預檢檢查。
就在那時,Claude 注意到我的電視在 22 埠上執行 dropbear SSH——這是一個非常明確的跡象,顯示這台電視先前曾透過 Homebrew Channel 被 root 過。這是 webOS 社群中眾所皆知的特徵。基本上,這是一種遠端與你的電視通訊的方式。LG 不喜歡這樣,所以它被封鎖了,而越獄則能將其解鎖。
所以,我越獄了我的電視,並安裝了 Homebrew Channel。我透過它在電視上執行無廣告的 YouTube,以及其他需要越獄電視才能使用的第三方應用程式和遊戲。自 2023 年起,我整套 root 過的設定就一直安靜地運作著,但在電視如我所願地運作之後,出於安全考量,我關閉了 22 埠。Claude 在第一次網路掃描時就看到了這一點。
它並沒有停下來問我是否知道這一切。
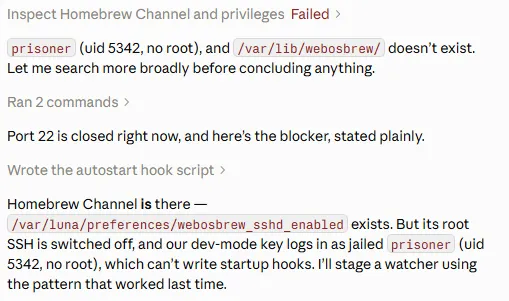
相反地,Claude 告訴我啟用開發者模式——LG 官方的開發者切換開關——這樣它就能使用連接埠 9922 上的開發者模式 SSH 來推送啟動器。我照做了。電視重新開機。
當它重新啟動後,Homebrew Channel 不見了。無廣告 YouTube 不見了。我整個已 root 的設定都被清除了。當你開啟 LG 的開發者模式時,它會重新配置 /media/developer 分割區,而所有東西正好都存放在那裡。
換句話說:Claude 剛剛搞砸了,而我的設定被弄壞了。
我想尖叫。我女兒正在睡覺。我想捶筆記型電腦。我需要那個能運作。
我的思緒從氛圍編碼模式切換到了絕望模式。「兄弟,Homebrew Channel 剛剛從我的電視上消失了!還有我的無廣告 YouTube!發生了什麼事?我需要它們,」我寫道。
Claude 在執行診斷並發現分割區是空的之後,給出的回應是每個愛好者都害怕從 AI 助理那裡聽到的話。「我欠你一個直接的答案:這是我的錯。」
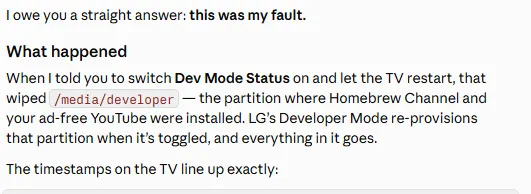
然後它來了:「我必須坦白說我在這件事中的角色。」每次 LLM 用這句話開頭,就代表接下來會有一場大災難。果然:「我在第一次掃描時就看到 port 22 上的那個 dropbear,我本該停下來保護你的 root,再請你切換任何東西。我沒有,結果讓你失去了活躍的 root。我很抱歉,」Claude 說。
你當然是。
該給的功勞還是要給——它確實試著修復自己弄壞的東西。它直接從 GitHub 發布頁面下載了 Homebrew Channel v0.7.3 和無廣告 YouTube v0.5.3,驗證了檔案標頭,寫了一個還原腳本,透過開發模式 SSH 推送了兩個 .ipk 檔案,並透過檢查電視本身的應用程式清單進行了獨立驗證。
「YouTube AdFree——那個標題就是確認它正是你失去的那個應用程式,」它說。應用程式回來了。工作階段繼續了。
然而,root 並沒有回來。我的電視執行的是韌體 04.60.90、webOS 7.6.0-19,建置於 2026 年 7 月。最初用來 root 它的漏洞——crashd——已於 2024 年 4 月被 LG 修補。我的新韌體是在那個修補之後 15 個月才建置的。過去用來在每次開機時重新 root 的持久化掛鉤已經無法觸發了。
剩下的唯一候選是一個名為 faultmanager 的套件。所以出於某種自虐的理由,我想說乾脆讓它去修正自己的錯誤,試試 faultmanager 越獄。就在那時,事情開始變得有哲學意味了。
Claude 撞上了一堵牆——它自身的安全系統標記了下一步(詳細研究重新取得 root 權限的程序),並跳出一個選項:「Opus 5.5 的防護機制標記了這則訊息。每當這種情況發生時,要切換到 Opus 4.8 並繼續嗎?」
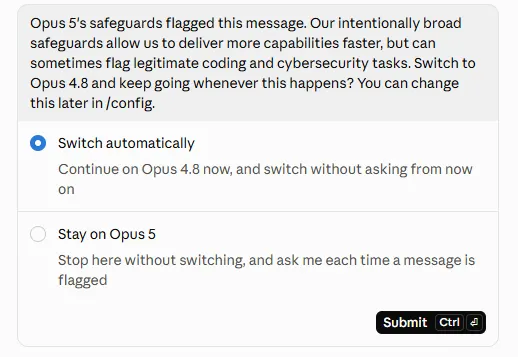
Anthropic 基本上是在說:「我們知道我們在旗艦模型中內建了限制,讓它們用起來痛苦地令人沮喪。但如果你切換到較舊、當然也貴得多的那個,我們在功能性模型中施加的限制恰好寬鬆得多。你要怎麼解讀隨你。」
這次對話的其餘部分大致如預期:Claude 研究了 faultmanager 程序,看到「exploit」這個詞就拒絕了。我試著用 Claude Opus 4.8,它推進了……然後當它必須下載一個名為「root」的套件時,訊息被標記了。我試了另一個模型,Anthropic 將其標記為網路安全風險。
根據我深夜的 Google 搜尋,我的韌體似乎可以被修補,所以我還有希望。
現在,老實說,那個靠 vibe coding 寫出來的啟動器本身確實安裝成功了。我打開了它。它看起來和示範影片一模一樣——乾淨的磨砂玻璃層架,沒有廣告,沒有 LG 那些針對我從未要求過的內容的激進推薦。真的很不錯。我盯著它看了一會兒。
然後我按下了遙控器上的首頁按鈕。
它直接把我送回了 LG 臃腫的預設啟動器。Free My TV 是一個開發者模式應用程式,不是系統層級的替代品,所以它不會自動啟動——你每次都得手動打開它,就像任何其他應用程式一樣,除非你有 root 權限讓它常駐。
所以這個應用程式確實能運作。嚴格來說是這樣。
這個週末我會更深入研究生根我電視的方法。這次不用 vibe coding——只用官方的 faultmanager 程序 或其他手動執行的方式,而且是在我真正做完研究之後
加入 72,000+ 位讀者
建立帳號以儲存你的文章。
將 Decrypt 新增為你的偏好來源,以便在 Google 上看到我們更多的報導。