2026年10月1日,跨鏈協議 NEAR Intents 打破沉默,正式確認其基礎設施遭到駭客攻擊,導致該項目損失380萬美元。
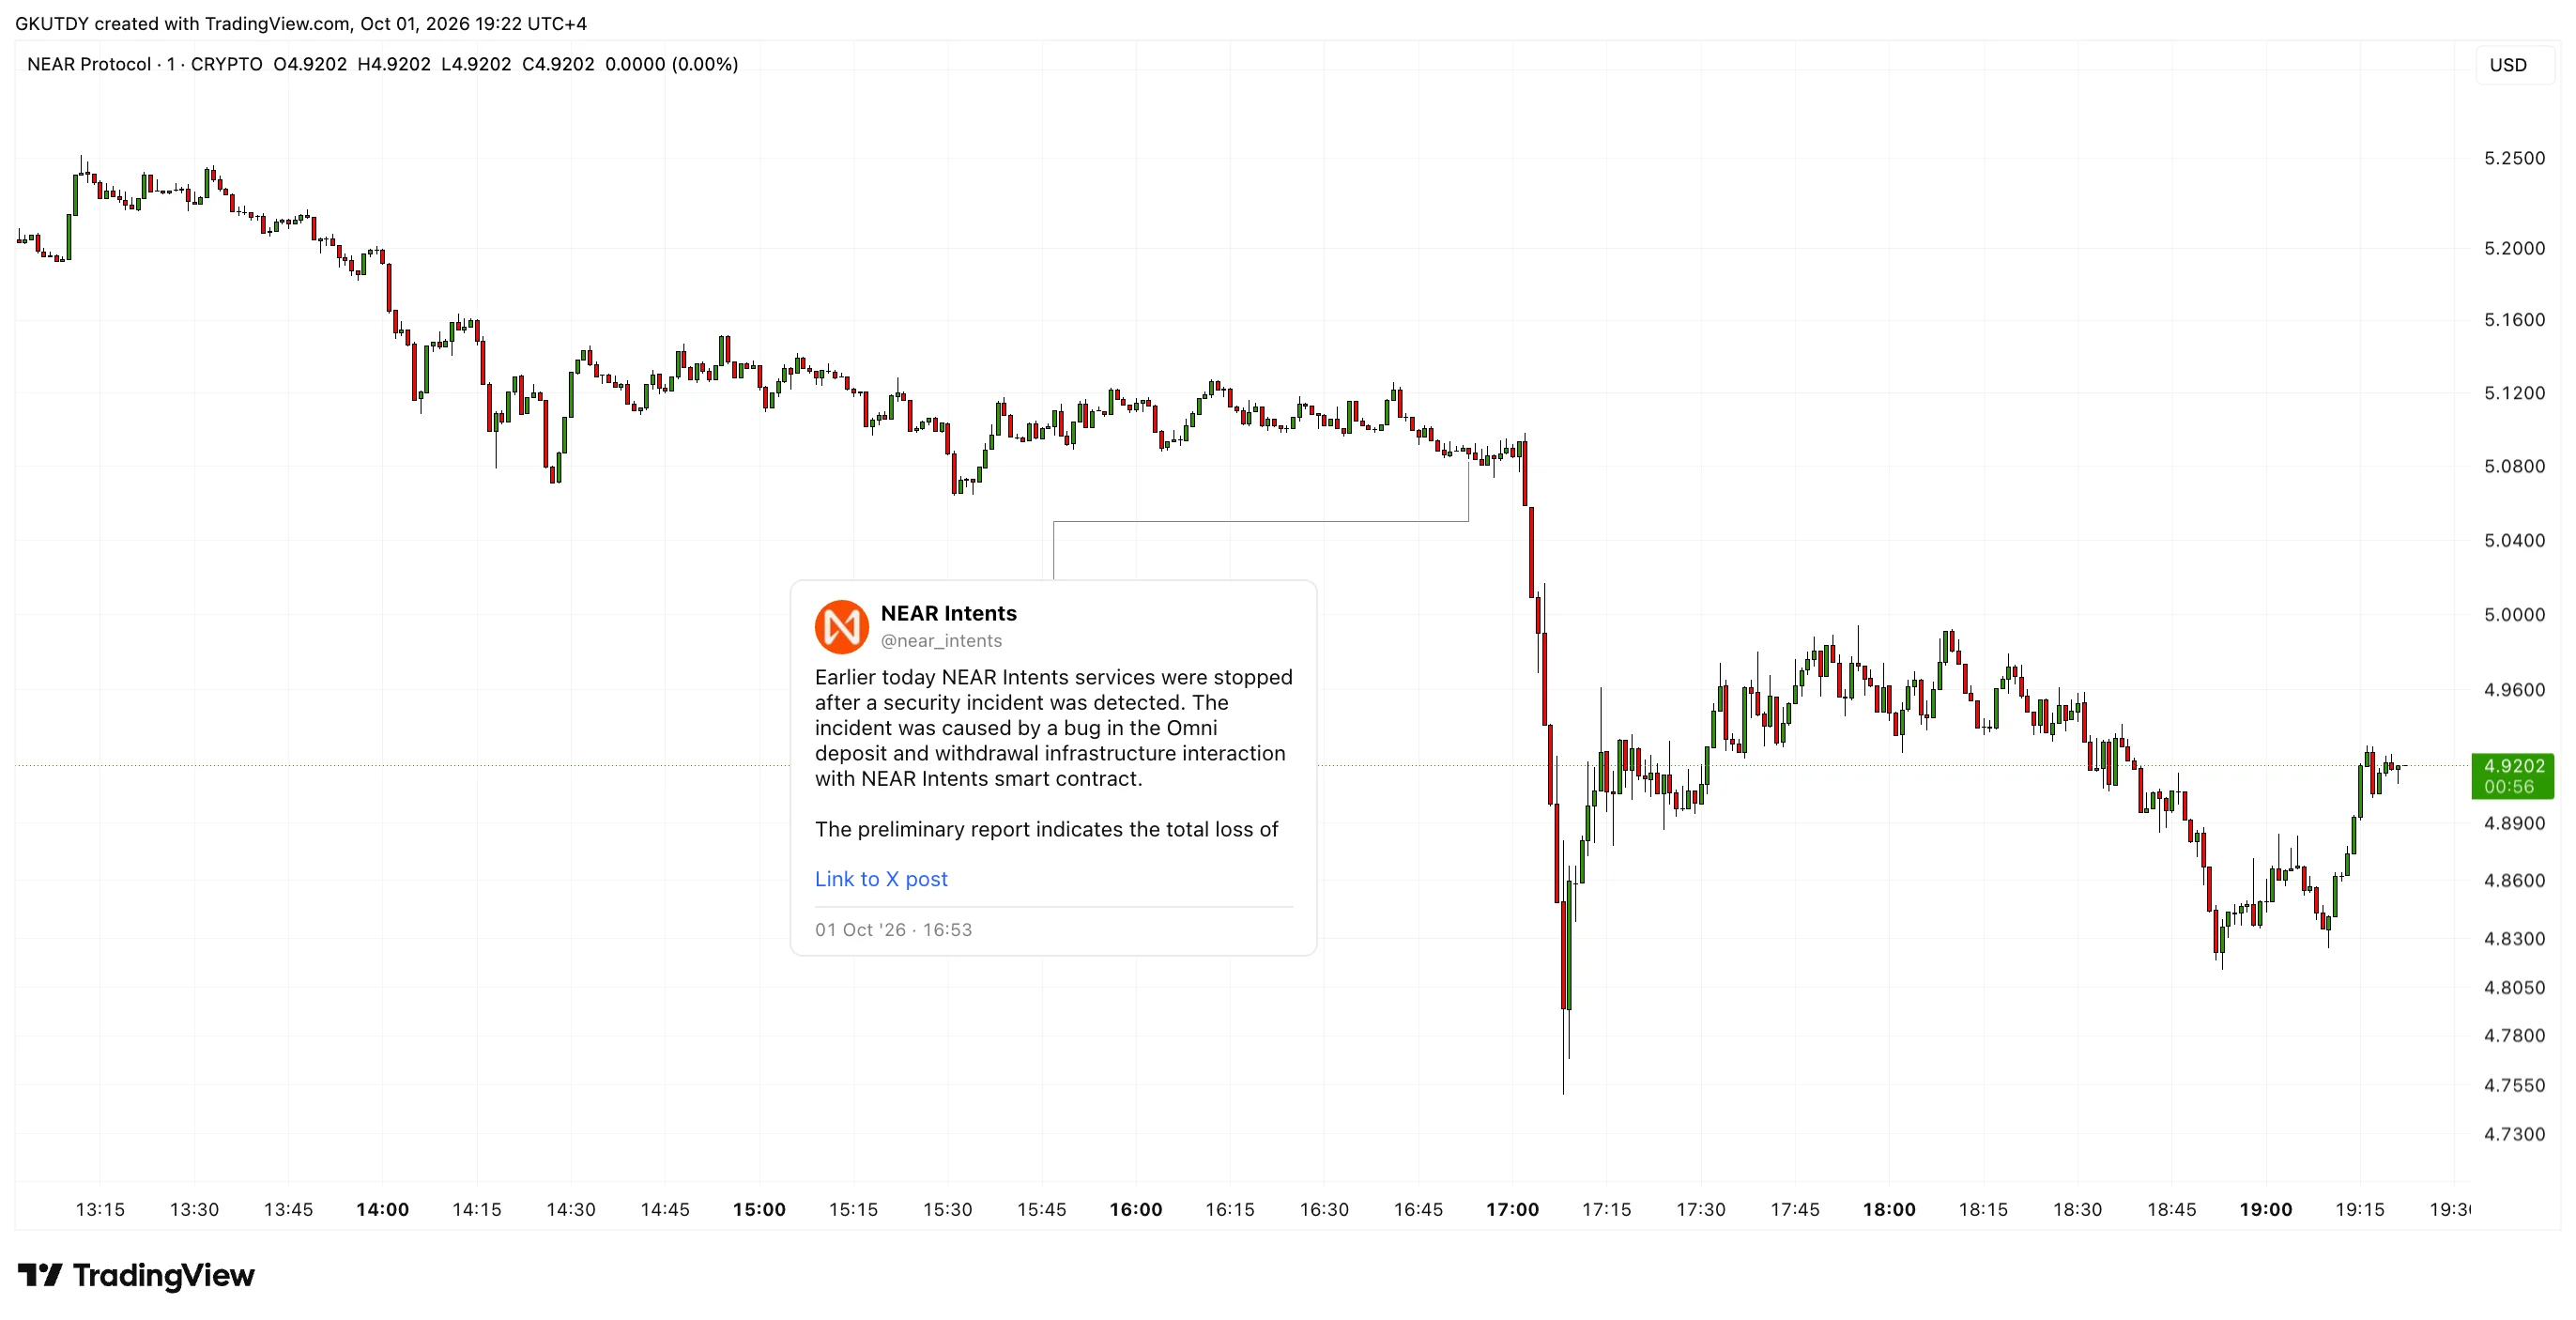
官方報告的發布以及對漏洞的承認立即衝擊了市場:原生 NEAR 代幣在幾分鐘內暴跌7.5%,觸及4.76美元的局部低點,隨後部分反彈至4.84美元。
情況看起來很矛盾。就在幾天前,同一個協議還在慶祝一項重大成功:其 SHIELD 安全系統成功阻止了5000萬美元的交易,挫敗了駭客在備受關注的 Bitget 交易所遭駭事件後試圖洗錢的企圖。但這種外部防禦在內部整合錯誤面前卻顯得無能為力。
一個整合漏洞如何使外部防禦失效,造成380萬美元損失
NEAR Intents 是今年領先的技術趨勢之一,交易量超過300億美元。它實現了鏈抽象(Chain Abstraction)的概念。這個想法很簡單:用戶或 AI 代理無需深入研究 Web3 的細節,只需陳述一個意圖——例如,「我想將 Arbitrum USDT 兌換為原生比特幣。」
底層基礎設施處理所有例行工作:尋找橋接、計算 gas 費用以及選擇網路。
正是這種隱藏的複雜性讓該項目栽了跟頭。據團隊稱,該事件是由 NEAR Intents 智能合約與 Omni 託管架構之間交互的一個漏洞引起的。
攻擊者利用該漏洞從平台在 BNB Chain(BSC)上的熱錢包中進行未經授權的提款。他們迅速將被盜資產轉移到 KuCoin,然後通過跨鏈橋將其兌換為比特幣。
作為回應,NEAR Intents 團隊立即推出了一套明確的危機應對計劃:
- 漏洞已修復:智能合約缺陷已被修補。主網站 near(.)com 和基本服務預計將在一小時內恢復。
- 橋接已凍結:包括 Polygon、TON、Optimism、Avalanche 和 Scroll 在內的11條區塊鏈的存款和提款將繼續暫停約12小時,直到 Omni 完成其修復工作。
- 財務保障:該項目的國庫將全額賠償用戶的損失。系統內持有的資產,例如熱錢包中的資產,可以在服務恢復後安全地進行轉換。
該協議已將執法部門和區塊鏈分析師納入調查,以追蹤被盜比特幣的流向。
此案例對整個行業而言是一個重大先例。NEAR Intents 被定位為AI 代理經濟的關鍵金融層,在該經濟中,代理需要自動與 Web3 交互,無需手動簽署交易。
這次駭客攻擊表明,即使一個項目有效地保護了其外部防禦,一個「意圖」架構在與傳統橋接的整合點上仍然存在脆弱性。
團隊的迅速反應以及願意從自己的國庫中彌補損失,幫助該項目避免了聲譽崩潰。但跨鏈閘道的安全標準顯然將不得不被重新改寫。