Rédigé par : immrape
Compilé par : AididiaoJP, Foresight News
Cet article décrit des schémas statistiques dans le comportement de comptes publics. Les affiliations à des « camps » mentionnées dans le texte sont fondées sur des signaux d'affinité écologique visibles dans le contenu public et les schémas d'interaction des comptes ; il s'agit d'inférences et ne constituent pas une accusation selon laquelle une institution ou un individu aurait engagé ou dirigé des personnes. La « coordination » ici est un concept de science comportementale, et non une conclusion juridique de collusion. Cet article ne relaie pas de contenu contenant des insultes ou des attaques personnelles ; toute institution ou tout individu nommé ou impliqué dans le texte peut répondre aux données et aux inférences.
Principaux constats
- Échelle : dans les 78 heures environ suivant l'incident, 1 083 comptes échantillonnés ont publié 11 700 tweets hostiles ciblant Binance, totalisant environ 20,93 millions d'impressions. Parmi ceux-ci, 79,6 % n'étaient pas des publications indépendantes mais des réponses attachées aux publications d'autrui ; 3 354 autres ont été vérifiés un par un comme étant de fausses informations et classés en 15 types de rumeurs.
- Rythme : le contenu hostile n'était pas une expression émotionnelle qui se serait naturellement estompée après l'incident. Il a changé de thème en phase avec chacune des actions publiques de Binance : après la promesse d'indemnisation, le sujet s'est déplacé vers les « initiés » ; après la divulgation de l'ampleur de l'impact et de l'enquête préliminaire, il s'est déplacé vers l'« insolvabilité » et l'« opération amateur » ; après l'annonce du calendrier de retrait, il s'est déplacé vers la « mobilisation pour une ruée bancaire » ; après la reprise des retraits, il s'est déplacé vers « les sorties sont exagérées » et « détourner le trafic vers les concurrents ».
- Coordination : parmi les 641 comptes les plus actifs, 452 présentaient des relations de coordination observables avec d'autres comptes, totalisant 1 186 liens par paires. 444 comptes formaient un réseau connecté, automatiquement regroupés en 11 groupes, avec des différences claires de langage, de thèmes et de style de coordination — présentant plusieurs « camps » relativement indépendants.
- Dormance–activation : 964 comptes (89 %) ne mentionnaient presque jamais Binance normalement, avec en moyenne pas plus de 0,2 publication par jour, mais ont été collectivement activés pendant l'incident, avec une fréquence de publication 24,6 fois supérieure à la référence. Parmi eux, 116 étaient également apparus dans deux controverses antérieures liées à Binance.
- Objectif : les fausses informations se concentraient en trois catégories : nier l'authenticité de l'incident (mise en scène/initiés), nier la solvabilité (insolvable/second FTX) et nier la disponibilité des retraits (peur d'ouvrir les retraits/effondrement dès leur ouverture). Toutes trois pointent vers le même résultat comportemental : inciter les utilisateurs à retirer leurs jetons au moment où ils ont le plus besoin de rester calmes.
- L'autre côté : les données montrent aussi que la portée était principalement portée par quelques comptes de premier plan : les comptes ayant plus de 50 000 abonnés n'ont publié que 6,2 % des tweets négatifs mais représentaient 68,0 % des impressions ; les 134 comptes ayant les scores les plus élevés selon les règles anti-troll ne représentaient ensemble que 0,6 % des impressions. Se concentrer uniquement sur les petits comptes sous-estimerait cette opération, et traiter tous les critiques comme des trolls serait tout aussi erroné.
CZ et He Yi ont déclaré à plusieurs reprises que Binance avait subi des attaques réputationnelles organisées. La réaction habituelle du secteur est de railler — chaque exchange qui a des ennuis semble dire cela. Le point de départ de cet article n'est pas de défendre qui que ce soit, mais de répondre à une question que les données peuvent tester : après le piratage de Binance, ces voix sur X qui la dénigraient, la mettaient en doute ou même l'insultaient étaient-elles une expression naturelle du sentiment des particuliers, ou quelqu'un organisait-il, répartissait les tâches et les dirigeait ? La réponse de l'examen est : parallèlement à un véritable incident de sécurité, il y avait bien une opération narrative observable sur les réseaux sociaux qui se déroulait en parallèle, avec un rythme et une division du travail. Sa cible n'était pas seulement Binance, mais aussi chaque utilisateur ordinaire qui ouvrait X ces jours-là pour savoir si ses actifs étaient en sécurité.
I. L'incident : ce que Binance a fait en 78 heures
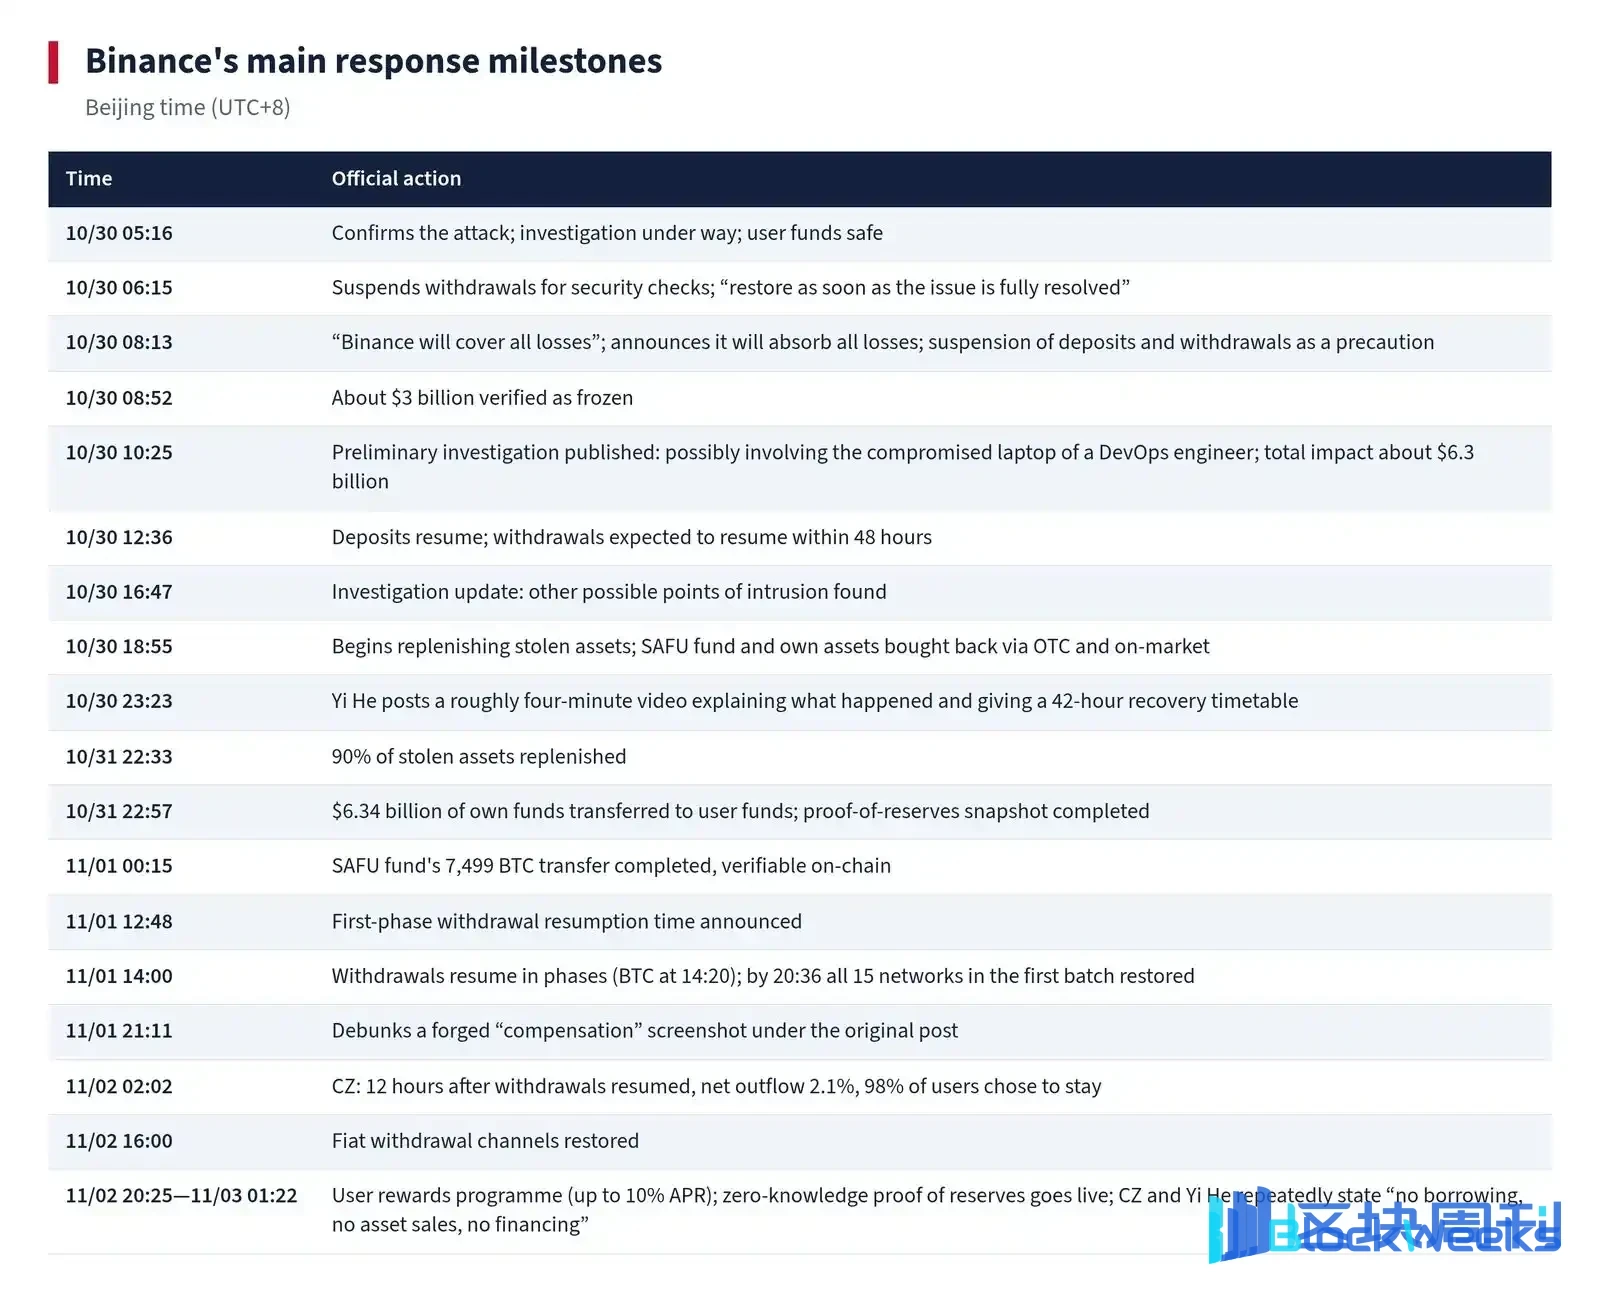
Aux premières heures du 30 octobre 2026, un portefeuille chaud de Binance a été attaqué, impliquant environ 6,3 milliards de dollars d'actifs, l'incident de sécurité le plus important de l'histoire de l'industrie crypto mesuré en dollars américains. Le tableau ci-dessous répertorie les principales étapes publiques de la réponse au cours des 78 heures suivantes, toutes en UTC+8, et a été vérifié une par une par rapport aux horodatages intégrés dans les identifiants des tweets.
Chronologie principale de la réponse de Binance (UTC+8)
La chronologie elle-même n'est pas compliquée : confirmer, arrêter l'hémorragie, soutenir, reconstituer, vérifier, se rétablir. La réponse à une crise de toute institution financière consiste en cet ensemble standard d'actions. Mais lorsque la discussion contemporaine sur Binance sur X est superposée à cette chronologie, le tableau devient complètement différent.

Volume des attaques contre les mesures de réponse de Binance (par heure). Les lignes pointillées marquent les événements jalons de Binance ; les barres montrent le nombre de tweets malveillants par heure, les fausses informations étant indiquées en rouge.

Événements clés du camp attaquant (image du haut ; la taille des points représente les impressions) et mesures de réponse de Binance (image du bas), présentés segment par segment. L'image du haut se concentre sur les 20 premières heures après l'incident ; l'image du bas couvre le temps restant.
II. Méthode : comment définir « attaque » et comment exclure la critique
D'abord, précisons ce que cet article n'étudie pas. Après l'incident, un grand nombre d'utilisateurs ont exprimé leur inquiétude sur les réseaux sociaux, posé des questions sur l'avancement, critiqué la rapidité de la réponse et décrit leurs expériences de retraits bloqués. C'est normal, voire sain. Lorsqu'un dépositaire de plateforme gérant les actifs de centaines de millions d'utilisateurs a un accident, la panique et les questionnements sont tout à fait raisonnables.
L'analyse exclut délibérément quatre types de contenu : la panique et l'inquiétude normales concernant les fonds au début de l'incident ; les questions de suivi raisonnables, comme quand la preuve de réserves sera publiée et pourquoi les retraits d'un certain jeton ne sont pas encore ouverts, sans conclusions malveillantes ; les reportages factuels et les données on-chain ; et le mécontentement authentique d'utilisateurs réels.
Les données de cet article ont été collectées par l'auteur dans les trois jours suivant l'incident. À l'aide d'outils d'IA, une analyse par lots a été menée sur les comptes participant aux discussions liées à Binance sur X pendant l'incident. Dès lors qu'au moins une des conditions vérifiables suivantes était remplie, le compte était inclus dans l'échantillon : publication répétée de fausses informations falsifiables ; insultes, menaces ou attaques personnelles ; publication concentrée et répétée de contenu hostile homogène sous plusieurs publications non liées ; et coordination stable démontrée avec d'autres comptes de l'échantillon. Pour chaque compte de l'échantillon, la base d'inclusion et le lien original ont été conservés, aboutissant à un échantillon final de 1 083 comptes.
Sur cette base, toutes les publications originales et réponses liées à Binance publiées par ces comptes pendant l'incident (du 30 octobre à 05h00 au 2 novembre à 20h00) ont été collectées. Après exclusion des simples retweets, 11 700 tweets provenant de 1 083 comptes ont été obtenus, totalisant 20,93 millions d'impressions. Parmi eux, 3 354 ont été jugés un par un comme faux et classés en 15 types de rumeurs.
Concernant la coordination, six signaux observables ont été calculés pour chaque paire de comptes : s'ils apparaissaient dans la section des commentaires de la même publication ; s'ils se mentionnaient (@) ou se répondaient mutuellement ; s'ils se suivaient mutuellement ; s'il y avait un suivi unidirectionnel ; s'ils interagissaient avec le même troisième compte dans une courte fenêtre ; et s'ils publiaient un contenu presque identique. Un seul signal peut être une coïncidence, mais lorsque plusieurs signaux s'empilent de manière répétée pour la même paire de comptes, la coïncidence devient difficile à expliquer. La section sur le réseau de coordination se concentre sur les 641 comptes les plus actifs pendant l'incident, avec une fenêtre d'observation du 30 octobre à 20h00 au 2 novembre à 20h00.
Il convient de noter : cet article ne peut observer que le comportement public et ne peut ni ne cherche à déterminer l'identité réelle ou les sources de financement d'un quelconque compte.
III. Rythme : les attaques suivent les réponses, pas les émotions
Si le bruit négatif sur les réseaux sociaux n'était que des utilisateurs qui s'expriment, cela devrait être une courbe relativement simple : un pic marqué après l'incident, puis un déclin lent à mesure que les informations deviennent plus claires. Mais les données montrent que les thèmes du contenu hostile changeaient sans cesse, et chaque changement suivait de près une action publique de Binance—parfois même en la devançant.

Nombre de publications par heure par des comptes hostiles le premier jour (ligne pleine) et proportion de désinformation (ligne pointillée)
Les premières heures : la panique domine, les théories du complot sont dispersées
Après l'incident survenu aux premières heures du 30 octobre, la discussion sur la plateforme a explosé, le ton principal étant la panique et la curiosité : l'argent est-il toujours là, qui l'a fait, et quelle est l'ampleur. Parmi les comptes de l'échantillon, les affirmations de « mise en scène » et de « taupe » sont apparues dans l'heure suivant la diffusion de la nouvelle, mais la plupart étaient dispersées, sous forme de questions hésitantes, avec une formulation typique étant « Cela pourrait-il être une taupe ? » À ce stade, la désinformation représentait environ 30 % de la production de l'échantillon, le reste étant principalement de l'expression émotionnelle et des informations relayées.
Il n'y avait que quelques nœuds identifiables au début : à 05h06, un compte a relayé que « Tether a gelé 971 millions, Binance n'a pas encore publié de déclaration » — le point d'attaque n'était pas le montant, mais le silence ; à 05h13, une publication disant « Impossible de retirer l'argent, c'est fini » a reçu 181 commentaires, le plus parmi les publications négatives. Cela ressemblait davantage à une alarme dans un vide informationnel qu'à un récit systématique.
Après la promesse d'indemnisation : les théories du complot montent sur scène
À 08h13, Binance a annoncé qu'elle assumerait toutes les pertes. Selon le bon sens, cela aurait dû surtout soulager les utilisateurs anxieux. Mais dans les données, le récit de « mise en scène / taupe / complice » est précisément entré dans sa phase la plus dense après ce nœud, atteignant 9,3 publications par heure dans la phase suivante d'« estimation des pertes et enquête préliminaire », le plus élevé pour ce récit sur l'ensemble de son cycle.
Le point de basculement se situait vers 10 heures ce jour-là. À 10h11, un compte sinophone a publié que « Binance a soumis 50 autorisations 7702 le 14, une a pris effet, très probablement avec la coopération d'une taupe », ce qui a reçu 342 000 impressions, en faisant la publication la plus largement diffusée et la plus trompeuse de cette phase, 14 minutes avant la divulgation par Binance du chemin de l'attaque à 10h25. La logique de ce récit mérite d'être décomposée séparément : si Binance est prête à indemniser, alors l'argent était à l'origine le sien ; si le hacker n'a pas pris de BNB, alors c'était une taupe ; si le gel est intervenu si rapidement, alors il y avait une préparation à l'avance. Chaque fait qui aurait dû prouver une réponse efficace a été réinterprété comme une preuve de culpabilité. C'est un récit infalsifiable — toute réfutation peut être rangée dans le cadre de la « surréaction ».
Après la publication de l'ampleur de l'impact et de l'enquête préliminaire : « sur le point de s'effondrer » et « opération d'amateur »
À 10h25, Binance a divulgué une ampleur d'impact d'environ 6,3 milliards USD et l'enquête préliminaire. Par la suite, les récits de « fuite », « effondrement », « insolvabilité » et « le prochain FTX » se sont rapidement amplifiés, atteignant une moyenne de 6,9 publications par heure dans la phase suivante de « début de recapitalisation » (du 30 octobre à 11h00 au 31 octobre à 14h30). Ce récit totalisait 465 publications, provenant de 219 comptes, avec environ 3,17 millions d'impressions, ce qui en fait le récit unique ayant la plus forte exposition dans cet événement.
Il convient de noter la relation entre ce récit et la suspension des retraits. Suspendre les retraits avant qu'un incident de sécurité ne soit pleinement investigué est une pratique standard pour empêcher la propagation des pertes ; rétablir précipitamment les retraits avant que le chemin de l'attaque ne soit complètement bloqué pourrait inviter une seconde attaque. Mais dans le récit de l'attaque, la suspension des retraits a été uniformément interprétée comme « plus d'argent » ou « peur d'ouvrir », et a été utilisée comme levier pour exiger que Binance « ouvre immédiatement les retraits ».
L'enquête préliminaire mentionnait qu'« l'ordinateur portable d'un ingénieur DevOps a peut-être été compromis ». À peine trois minutes plus tard, à 10h28, des réfutations sont apparues : « Un seul ordinateur portable peut-il vider 6,3 milliards ? » Le récit de « technologie faible » et d'« opération d'amateur » a atteint 4,2 publications par heure à ce stade, soit deux à quatre fois celui des autres phases. Certains contenus à forte exposition ont retraité les conclusions de l'enquête — transformant « peut impliquer » en conclusion définitive, ou extrapolant des affirmations non vérifiées telles que « plus d'un portefeuille a été compromis » et « des BTC ont également été perdus », avec des publications individuelles dépassant 100 000 impressions.
Le soir du 1er novembre, une rumeur a commencé à circuler dans les communautés chinoises et anglophones : un ingénieur des opérations de Binance aurait eu une liaison amoureuse avec une espionne nord-coréenne et aurait laissé son ordinateur portable de côté le jour de l'incident. L'auteur a recherché sur X les publications liées depuis le 30 octobre : la version la plus ancienne traçable est apparue à 21h22 le 1er novembre, publiée par un compte anglophone d'agrégation d'actualités comptant environ 7 000 abonnés, sous la forme d'un flash d'information en majuscules, affirmant que l'information provenait du détective on-chain ZachXBT. La publication a obtenu environ 634 000 vues, 4 458 mentions J'aime, 258 reposts et 367 réponses. Environ 1,5 heure plus tard, un KOL anglophone comptant environ 700 000 abonnés l'a republiée sous le titre « Le piratage de Binance pourrait impliquer un initié », avec environ 63 000 vues. La version chinoise est apparue vers 21h49, suivie d'un grand nombre de versions traduites avec une formulation presque identique, la plupart commençant par « De nouvelles allégations non confirmées affirment... »
Vers 1 heure du matin le 2 novembre, He Yi a répondu publiquement : « Cette histoire est plus dramatique, mais elle n'est pas vraie, et ZachXBT ne l'a pas dite non plus. » Le flash d'information anglophone republiant le démenti a obtenu environ 69 000 vues. Mais après le démenti, la propagation dans la communauté chinoise ne s'est pas arrêtée. Le matin du 2 novembre, un compte chinois comptant environ 96 000 abonnés a continué à publier, commençant par « Le plus grand vol financier de l'histoire, le maillon le plus absurde n'est peut-être pas le code, mais une romance », avec environ 12 000 vues et 42 réponses ; un autre compte comptant environ 90 000 abonnés a publié sous le titre « Le drame d'espionnage d'une espionne nord-coréenne "séduisant" un ingénieur de Binance », avec environ 7 600 vues ; un compte central du Cluster 1 du réseau coordonné a également publié à 08h43 affirmant que « La rumeur dit qu'un ingénieur DevOps est tombé amoureux d'une espionne nord-coréenne », avec environ 3 000 vues, n'ajoutant le démenti de He Yi qu'à la fin. Certains utilisateurs chinois ont également remarqué l'anomalie, publiant que « Dernièrement je ne cesse de voir des publications identiques... toutes des contenus de remplissage générés par IA, publiés à plusieurs reprises avec des modifications. »
Pour être juste : le compte à l'origine de cette rumeur ne fait pas partie de l'échantillon. Selon les critères de l'échantillon, le contenu lié représentait environ 68 publications avec environ 230 000 impressions, et les comptes de l'échantillon y ont participé de manière limitée. Il est listé ici parce qu'il a renforcé le récit de la « technologie faible » — le premier a donné au second une enveloppe narrative plus propice à la diffusion.
Après l'annonce de la chronologie : la période d'attente réécrite en « retard »
À 23h23 le 30 octobre, He Yi a publié une vidéo donnant une chronologie de rétablissement de 42 heures ; à 12h48 le 1er novembre, Binance a annoncé l'heure de rétablissement des retraits de la première phase. Dans un environnement informationnel normal, c'était le moment où les utilisateurs auraient dû le plus pousser un soupir de soulagement. Le camp attaquant a poussé deux lignes en même temps.
Une ligne a réécrit l'attente en retard et a dépeint le filet de sécurité comme une fraude. L'une des principales sources du récit anglophone du « montage » a publié à 12h26 le 31 octobre que « Binance a simulé un piratage de plusieurs milliards de dollars afin d'échapper aux responsabilités envers les clients », recevant 279 000 impressions ; le récit de l'« initié » a également gagné une nouvelle lecture : annoncer l'heure des retraits n'était qu'une « tactique de retardement » pour « faciliter le transfert des actifs ». L'autre ligne appelait à « courir dès que la porte s'ouvre » : dès 22h38 le 30 octobre, un compte qui avait eu 36 interactions de réponse avec un autre compte attaquant en trois jours a publié en majuscules, « Dès que Binance rétablit les retraits, transférez immédiatement vos fonds à l'extérieur » — près de 40 heures avant que les retraits ne reprennent réellement ; à 20h22 le 31 octobre, un autre compte a écrit, « Supposons que Binance ouvre les retraits... elle les refermera bientôt, déclenchant un cercle vicieux et une ruée bancaire, et s'effondrera directement ! » Il n'énonçait pas de faits, mais posait à l'avance des rails émotionnels afin que les lecteurs y glissent automatiquement lorsque les retraits s'ouvriraient.
Lors de la reprise des retraits : le pic de mobilisation pour la ruée bancaire
Le contenu de mobilisation — « partez maintenant », « retirez dans la première minute possible », « ruée bancaire » — a grimpé à 11,2 publications par heure dans la phase de « rétablissement progressif » (de 14h00 à 16h12 le 1er novembre), plus de quatre fois la moyenne des quatre phases précédentes, et également l'intensité d'une seule phase la plus élevée parmi tous les récits de cet événement. Deux récits ont coopéré ici : l'un créait l'urgence de « devoir partir immédiatement », et l'autre expliquait « pourquoi les déclarations officielles ne sont pas crédibles ».

Rotation des récits : nombre de tweets hostiles par heure à chaque phase. Chaque ligne représente un type de récit ; plus la couleur est foncée, plus ce récit est proche de son pic à cette phase, et différents récits atteignent leur pic à différentes phases.
Après la reprise des retraits : exagérer les sorties, détourner le trafic vers les concurrents
Après la reprise des retraits, l'attention du contenu hostile s'est déplacée vers les données de sortie. À 02h02 le 2 novembre, CZ a divulgué que les sorties nettes au cours des 12 heures suivant la restauration des retraits étaient de 2,1 %. À peine six minutes plus tard, à 02h08, un compte anglophone à haute fréquence a publié que « Binance connaît aujourd'hui sa plus forte sortie nette de l'histoire, -4,25 milliards USD », puis a publié une version chinoise : « Au cours des 12 dernières heures... la sortie nette a atteint un record de 4,36 milliards USD », accompagnée de l'analogie « Il a fallu moins de 48 heures à FTX pour passer de la normale à l'effondrement », et à 07h19 a ajouté que « cela a dépassé la sortie nette avant l'effondrement de FTX », une seule publication recevant 193 000 impressions ; à 12h23 ce jour-là, le chiffre a été mis à jour à « 6,1 milliards USD », avec l'affirmation que « 531 des 552 jetons ne peuvent toujours pas être retirés ».
Les deux ensembles de données ne sont pas nécessairement contradictoires sur le plan numérique ; une sortie absolue de plusieurs milliards USD et une part de 2,1 % peuvent parler de la même chose. La différence réside dans le cadrage : le premier supprime le dénominateur, greffe l'analogie avec FTX et présente un pic de retraits ordinaire comme la veille d'un effondrement.

Au même stade, le contenu détournant le trafic vers les concurrents a augmenté : tout en discutant du piratage, il était conseillé aux utilisateurs de « transférer d'abord vers telle ou telle plateforme pour éviter le risque », ou on leur disait que « parmi toutes les plateformes, seule telle ou telle n'a jamais été piratée ». Ce type de contenu n'était pas important en quantité (31 publications), mais les publications individuelles avaient une efficacité de diffusion élevée, totalisant près de 200 000 impressions. Un exemple typique : le 1er novembre à 14h37, 17 minutes après la reprise des retraits BTC, un KOL chinois a publié « Un ami A9 a dit qu'il ne mettra plus jamais de coins sur Binance, même si le taux annualisé est supérieur à 6 %... La Corée du Nord a ouvert la boîte de Pandore de Binance », ce qui a reçu 108 000 impressions ; le message central était « sans soutien souverain, il est plus sûr de placer les fonds ailleurs ». Une formulation similaire est également apparue dans la communauté anglophone, comme « Si Binance tombe, Hyperliquid deviendra-t-il la plateforme leader du secteur ? »
Rumeurs d'indemnisation : créer un sentiment de « traitement différencié »
Dans la soirée du 1er novembre, une série de fausses affirmations concernant une « indemnisation de 150 $ pour les retraits » a commencé à apparaître, avec la phrase modèle « Retraits suspendus, indemnisation gratuite de 150 $, consultez le centre de récompenses ». Sur les 35 publications liées, 27 étaient concentrées dans les six heures entre 19h00 le 1er novembre et 01h00 le 2 novembre, avec 9 dans la seule heure de 20h00 ; cinq comptes ont publié une formulation identique, dont l'un n'avait que deux abonnés. À 21h11, Binance a répondu sous la publication originale : « Il s'agit d'une fausse information ; la capture d'écran a été modifiée numériquement. »

Une fausse publicité d'« indemnisation de 150 $ pour les retraits » : cinq comptes ont publié un contenu identique en six heures, incluant des liens de phishing dirigeant les utilisateurs vers un « centre de récompenses ».
Quant aux affirmations comme « récompenses en espèces pour ne pas retirer » ou « exclusif aux utilisateurs de régions spécifiques », elles n'apparaissaient que sporadiquement dans l'échantillon et n'avaient pas encore atteint une échelle mesurable, de sorte que cet article ne tire pas de conclusions quantitatives à leur sujet. Cependant, la structure de ces affirmations est cohérente avec les récits ci-dessus : elles n'attaquent pas directement la plateforme mais créent un sentiment chez les utilisateurs d'« être traités différemment », tout en incitant davantage aux retraits. Binance a clairement déclaré qu'elle n'a jamais offert de récompenses aux utilisateurs d'une quelconque région à condition qu'ils ne retirent pas.
Plusieurs courants sous-jacents traversent l'ensemble
- Politisation : des affirmations telles que « le parapluie protecteur de Binance, c'est Trump » et « ils ont payé de l'argent pour leur protection » totalisaient 377 posts, avec un pic pendant la phase de rétablissement.
- Ressasser de vieilles histoires : relier cet incident à la grave volatilité du marché en 2025, en affirmant que le piratage visait à « blanchir de vieux comptes » — 280 posts, 690 000 impressions, concentrés surtout dans les deux premières phases après l'incident.
- Manipulation du marché : « marché haussier artificiel », « le marché a chuté parce que Binance a vendu », « ils ont réécrit le K-line » — 253 posts provenant de 148 comptes. Le 1er novembre à 13 h 32, un compte demandait déjà : « Si Binance survit à cette épreuve, va-t-elle pousser activement un marché haussier artificiel ? »
- Récits préétablis : avant que Binance n'entreprenne la moindre action, des comptes affirmaient par anticipation qu'elle « poussera certainement des produits à haut rendement ensuite » et « fera certainement monter et lister des coins », et préétiquetaient ces actions comme « preuve d'insolvabilité ». Le 2 novembre à 20 h 25, Binance a lancé un programme de récompenses utilisateurs avec un rendement annualisé allant jusqu'à 10 % — une mesure industrielle standard après une crise — qui est tombée exactement dans le cadre interprétatif préétabli. Que Binance agisse ou non, sa position était déjà défavorable.
IV. Classification des rumeurs : quelles affirmations se sont le plus propagées
Les 3 354 posts jugés faux ont été regroupés en 15 catégories selon l'affirmation centrale. Triés par impressions cumulées, les principaux types sont les suivants.

Impressions cumulées, nombre de posts et nombre de comptes pour les différents types de fausses informations
]
Principaux types de rumeurs
Plusieurs détails méritent d'être notés. Premièrement, la catégorie « fausse preuve technique » n'était pas nombreuse en quantité, mais les posts individuels se sont propagés le plus loin — en moyenne environ 6 800 impressions par post, près de quatre fois celle de la catégorie « mise en scène par elle-même ». Ce type de contenu apparaissait généralement sous forme de longs posts, citant une terminologie réelle (autorisation 7702, multisig, numérotation des portefeuilles chauds) et tirant des conclusions erronées sous l'apparence du détail technique ; par exemple, « BTC utilise ECDSA, Solana utilise Ed25519, un ordinateur portable ne peut pas signer dix chaînes en 20 minutes ». Pour les lecteurs sans bagage technique, c'est plus convaincant que de pures accusations émotionnelles.
Deuxièmement, les « fausses informations usurpant l'identité de Binance » ne comptaient que 5 posts mais ont reçu près de 300 000 impressions. Ce type de contenu forgeait des plans d'indemnisation officiels ou des annonces de listing de coins, souvent accompagnés de liens de phishing, et pourrait être le plus directement nuisible aux utilisateurs parmi tous les types.
Troisièmement, ces récits se contredisent. Le même lot de comptes affirmait à la fois que « Binance l'a mis en scène elle-même » (ce qui signifie que l'argent n'a pas vraiment été perdu) et que « Binance est insolvable » (ce qui signifie que l'argent a vraiment été perdu et ne peut être indemnisé) ; ils affirmaient à la fois que « Binance n'ose pas ouvrir les retraits » et, une fois les retraits ouverts, que « l'ouverture des retraits sert à transférer les actifs ». Dans une discussion factuelle, ces affirmations ne peuvent pas toutes tenir simultanément ; dans un récit visant à créer de l'incertitude, elles n'ont pas besoin d'être cohérentes entre elles — chacune n'a qu'à accomplir sa propre tâche à un moment différent.
V. Coordination : un réseau, plusieurs camps
Si ces contenus provenaient d'individus sans lien, les relations entre comptes devraient être éparses et aléatoires. Les données montrent une autre structure. Parmi les 641 comptes les plus actifs, 452 entretenaient une relation de coordination avec au moins un autre compte, totalisant 1 186 liens de coordination par paires. Ventilés par type de signal : 651 mentions mutuelles @ ou réponses ; 466 apparaissant simultanément dans la même section de commentaires ; 267 interagissant avec le même troisième compte dans une courte fenêtre ; 224 abonnements unilatéraux ; 143 abonnements mutuels ; 67 contenus quasi identiques. Parmi ces liens, 608 portaient deux signaux ou plus en même temps.
Les 444 comptes formaient un réseau connecté — en partant de n'importe quel compte, on pouvait atteindre les 443 autres en suivant les relations de coordination.

Le réseau de coordination des comptes attaquants (la plus grande composante connexe). Plus le point est grand, plus le compte possède de liens de coordination ; les marqueurs de couleur représentent les différents périmètres de coordination.
Les paires de comptes les plus étroitement liées illustrent le mieux ce que signifie « coordination » : la paire au poids le plus élevé s'est @mentionnée ou a répondu l'une à l'autre 36 fois en trois jours ; une autre paire est apparue ensemble dans cinq sections de commentaires identiques, a interagi cinq fois et a publié huit fois un contenu presque identique ; et deux autres comptes présentaient deux enregistrements de « contenu identique à 100 % ». Les nœuds centraux du réseau sont tout aussi révélateurs : le compte le plus connecté était lié à 63 comptes, a publié 29 tweets hostiles et a reçu 741 000 impressions ; un autre compte n'a publié que 7 fois en trois jours mais a reçu 742 000 impressions et était lié à 41 comptes. En revanche, deux « comptes spam » ont chacun publié plus de 120 fois, ont chacun reçu moins d'un millier d'impressions, mais étaient les points de connexion les plus denses dans les sections de commentaires. Les premiers donnaient le ton, les seconds fournissaient le volume — cette division du travail est elle-même une trace d'organisation.

Détails du réseau : le nœud central le plus connecté (au centre) et ses 63 comptes associés. Les lignes rouges indiquent les connexions coordonnées avec le nœud central ; les lignes grises indiquent les connexions entre les comptes associés.
L'exécution d'une détection de communauté non supervisée sur ce réseau (l'algorithme ne examine que la structure relationnelle et ne fait référence à aucune étiquette manuelle) produit 11 clusters. Les cinq premiers diffèrent nettement en taille, en langue et en style de coordination.

Les cinq principaux clusters coordonnés
Le cluster 3 mérite une attention particulière. 66 comptes ont publié 1 135 posts en trois jours, soit une moyenne de 17 par personne, mais le total des impressions n'était que d'environ 170 000 — moins de 2 600 par personne. Ces comptes ne publient presque jamais de manière indépendante ; ils apparaissent plutôt par lots dans les sections de commentaires des mêmes posts, le plus souvent sous des posts de dirigeants de Binance et de comptes centraux. Leur rôle n'est pas de faire voir un certain point de vue à plus de gens, mais de faire ressentir à ceux qui voient le post que « tout le monde pense ainsi ».

Détails du réseau : le cluster 3 (le cluster des fils de commentaires). Les connexions entre les membres se manifestent principalement par « l'apparition ensemble dans le même fil de commentaires ».
Deux tactiques dans les sections de commentaires
La première est « l'essaimage pour créer un élan ». Lorsqu'un compte publie un contenu hostile, le même lot de comptes inonde la section de commentaires dans une courte fenêtre, faisant écho, complétant et amplifiant les accusations. Pour un utilisateur ordinaire qui ouvre le post par hasard, ce qu'il voit n'est pas le point de vue d'une personne mais un écran plein de voix unanimes. Dans plusieurs posts hostiles à forte impression examinés dans l'échantillon, les comptes de l'échantillon représentaient 25 % à 47 % des commentaires, et ces commentaires représentaient 22 % à 44 % des impressions du post ; sous un post d'un petit compte, 11 des 12 commentateurs appartenaient à l'échantillon.
Le second est « le siège et le nettoyage du terrain ». Lorsqu'un utilisateur publie pour défendre Binance, ou se contente d'énoncer objectivement des informations officielles, le même lot de comptes entre dans la section des commentaires et attaque l'auteur avec des étiquettes telles que « lèche-bottes », « chien de Binance », « combien t'a-t-on payé » et « shill payé », sans aborder le contenu. Pendant l'incident, 133 comptes échantillons ont publié 234 tels messages, dont 79 % étaient des réponses sous les publications d'autrui. La logique ressemble au mécanisme d'isolement du harcèlement scolaire : plutôt que d'attaquer directement la cible, elle fait payer un prix à tous ceux qui s'approchent de la cible. Un utilisateur ordinaire publie une seule ligne, « Je crois que Binance peut gérer cela », et reçoit des dizaines d'attaques personnelles en retour — la prochaine fois, il choisira très probablement le silence. C'est l'effet dissuasif : ce qu'il supprime n'est pas un point de vue, mais la volonté de s'exprimer.
Attaques contre les personnes
Pendant l'incident, 421 publications étaient principalement des attaques personnelles contre le fondateur et la cofondatrice de Binance, provenant de 103 comptes. Une partie considérable ciblait la grossesse de He Yi, utilisant un langage extrêmement insultant, avec des publications individuelles dépassant 100 000 impressions, certaines allant jusqu'à des malédictions contre l'enfant à naître. Cet article ne relaie pas ces contenus. Il faut dire que de tels contenus n'ont rien à voir avec l'incident de sécurité ; leur existence ne montre qu'une chose : pour certains participants, le but n'a jamais été de discuter de l'incident, mais d'attaquer des personnes.
Camps
Sur la base de signaux d'affinité écosystémique visibles dans le contenu public des comptes (par exemple, promotion concentrée à long terme d'une certaine plateforme, interaction à haute fréquence avec les employés de cette plateforme, redirection continue de trafic vers des concurrents tout en attaquant Binance), des étiquettes de camp ont été attribuées à certains comptes. Il faut souligner une fois encore : ces étiquettes décrivent des tendances dans le contenu public, et non une détermination d'une quelconque relation d'emploi.

Comptes et vues par étiquette de camp (1 083 comptes)
Deux faits structurels méritent attention. Premièrement, les impressions par habitant les plus élevées n'appartiennent pas au plus grand groupe : 69 comptes présentant des caractéristiques d'affinité écosystémique d'une certaine plateforme de produits dérivés totalisaient en moyenne environ 39 000 impressions chacun ; 19 comptes soupçonnés d'être liés à des défenseurs de droits totalisaient en moyenne environ 38 000 ; 107 comptes présentant des caractéristiques d'affinité écosystémique d'un certain échange totalisaient en moyenne environ 25 000 ; tandis que 874 comptes non étiquetés totalisaient en moyenne environ 17 000. Deuxièmement, « non étiqueté » ne signifie pas « individu isolé ». Ils ne sont pas étiquetés parce qu'aucune promotion claire de plateforme ni interaction directe avec des employés de plateforme n'a été observée dans leur contenu public, et par prudence ils ont été conservés comme « indépendants » ; mais dans le réseau de coordination, beaucoup se trouvent dans le même cluster que des comptes étiquetés, partageant les sections de commentaires, les cibles d'interaction et des rythmes narratifs similaires. L'inférence de l'auteur est que certains d'entre eux peuvent être engagés par des tiers et exercer des attaques de réputation à titre professionnel, mais il n'existe actuellement aucune preuve directe.
Parmi les 452 comptes du réseau de coordination, le même critère permet un examen plus attentif : 63 sont étiquetés comme affinité OKX (dont 33 soupçonnés d'être OKX), majoritairement en langue chinoise, publiant 343 tweets hostiles et 917 000 impressions ; 23 sont étiquetés comme affinité HyperLiquid, ne représentant que 5,1 % du total mais prenant 14,3 % des impressions, avec la connectivité moyenne la plus élevée parmi tous les camps ; 13 sont soupçonnés d'être des défenseurs de droits, dont la rhétorique est principalement constituée d'attaques personnelles et de vieux griefs ; 4 comptes portent les caractéristiques d'un groupe politique chinois d'outre-mer (le « Nouvel État fédéral de Chine » de Guo Wengui), interprétant l'incident comme un complot politique. Parmi les 346 comptes indépendants, 189 (54,6 %) sont directement connectés à au moins un compte de camp ; il existe 240 liens entre les comptes indépendants et les comptes d'affinité OKX, bien plus que les 42 liens au sein du camp OKX. Les données indiquent ceci : plusieurs groupes de comptes présentant différentes caractéristiques d'affinité écosystémique ont densément participé à des attaques contre Binance dans la même fenêtre, avec une collaboration croisée entre eux ; mais les données ne peuvent pas prouver qu'OKX, HyperLiquid ou quelque institution que ce soit était au courant, a organisé ou financé ces activités. L'industrie soupçonnait auparavant que des comptes liés à Bitget étaient impliqués ; aucun compte de camp correspondant n'a été trouvé dans ces données.

Graphique de gauche : nombre de liens coordonnés comptés par type de signal (un lien peut porter plusieurs signaux) ; graphique de droite : nombre de liens entre camps (la diagonale représente les liens intra-camp).
Ce que chaque camp veut est clairement différent : certains se concentrent sur l'« insolvabilité » et la mobilisation en faveur des retraits bancaires tout en promouvant des plateformes alternatives ; certains se concentrent sur le « déterrage de vieilles rancunes », en utilisant des événements pour remettre sur le tapis des controverses antérieures ; certains centrent leurs récits sur la politisation. Curieusement, un compte étiqueté comme affilié à OKX a publiquement critiqué le 31 octobre un compte d'actualités d'une plateforme de produits dérivés pour avoir « saisi l'occasion de débaucher des utilisateurs... se nourrissant de sang et de chair humains » — ces camps n'ont peut-être pas de centre de commandement unifié, mais pendant ces 78 heures, leurs actions se sont fortement chevauchées dans le temps et se sont renforcées mutuellement dans leurs effets.
VI. Dormance et activation : des comptes qui ne se réveillent que pour attaquer Binance
Pour vérifier si ces comptes n'étaient pas simplement « particulièrement actifs ces quelques jours par coïncidence », après avoir terminé l'échantillonnage, l'auteur a retracé tous les posts publics antérieurs des 1 083 comptes et comparé plusieurs fenêtres temporelles : deux fenêtres ordinaires de dix jours sans controverse majeure autour de Binance (juin et août 2026), et deux fenêtres antérieures de controverse liée à Binance (la controverse « Cathie Wood » de janvier à février 2026 et les allégations liées à l'Iran en mars 2026).

Quasiment silencieux en temps normal. Dans les fenêtres ordinaires, ces comptes n'ont publié ensemble qu'environ 131 éléments liés à Binance par jour ; parmi eux, 964 (89 %) n'avaient en moyenne pas plus de 0,2 élément par jour — la plupart des comptes ne mentionneraient pas Binance une seule fois par semaine.
Activation collective pendant l'événement. Pendant l'événement, ces mêmes comptes ont publié en moyenne 3 228 éléments liés à Binance par jour, soit 24,6 fois le niveau normal. Selon la mesure du réseau coordonné, parmi 452 comptes, 200 (44,2 %) n'ont publié qu'un ou deux tweets hostiles sur trois jours, tout en ayant néanmoins des relations coordonnées vérifiables avec d'autres comptes — « faible fréquence, forte connectivité ».
Ils s'étaient également activés lors de controverses antérieures. Pendant la controverse « Cathie Wood » du début 2026, ces mêmes comptes ont publié en moyenne 480 éléments liés à Binance par jour, soit 3,7 fois le niveau normal ; 382 comptes ont publié pendant cette fenêtre. Dans cette fenêtre de dix jours, 72 posts comportaient cinq comptes échantillonnés ou plus apparaissant simultanément dans leurs sections de commentaires, alors que des fenêtres ordinaires de même durée n'en comptaient que quatre.
Certains comptes reviennent d'un événement à l'autre. 116 comptes ont publié du contenu lié à Binance à la fois lors de la série d'événements « Cathie Wood » et lors de celle liée à l'Iran.
Pour être équitable : dans la fenêtre des allégations liées à l'Iran de mars, l'intensité globale de publication de ces comptes (113 éléments par jour en moyenne) était comparable à la référence normale, sans activation globale évidente ; toutefois, 133 comptes ont publié dans cette fenêtre, et les apparitions simultanées dans les sections de commentaires ont quelque peu augmenté. Cela montre que l'« activation synchronisée entre événements » n'est pas une caractéristique universelle de l'ensemble de l'échantillon, mais se concentre dans un sous-ensemble.
Un exemple typique : un compte anglophone n'a publié aucun contenu lié à Binance dans l'une ou l'autre des fenêtres ordinaires ; pendant la controverse « Cathie Wood », il publiait en moyenne environ 6 éléments par jour, avec pour thème « telle ou telle pièce n'est pas encore listée sur Binance » ; pendant cet événement, il publiait en moyenne plus de 17 éléments par jour. Il ne discute pas du marché, ne discute pas du secteur, et n'apparaît que lorsque Binance devient un sujet.
VII. Ce pour quoi il se bat : une opération d'ingénierie sociale
Le cœur de l'ingénierie sociale n'est pas la technologie mais l'exploitation des faiblesses psychologiques pour parvenir au contrôle. En assemblant les données ci-dessus, les contours de cette opération narrative se dessinent.
Elle ne crée pas les événements ; elle parasite les événements. L'incident de sécurité est réel, les inquiétudes des utilisateurs sont réelles, et certaines critiques sont également réelles. Ce que fait l'opération narrative, c'est greffer des conclusions sur des émotions réelles : greffer la « suspension des retraits » sur « plus d'argent », greffer « supporter des pertes » sur « mise en scène », greffer le « pic de retraits » sur « l'effondrement de FTX ».
Il change de sujet en fonction des réponses, prenant parfois de l'avance. Chaque fois que Binance annonce de nouveaux progrès et que l'ancien récit perd de sa force, un nouveau récit prend le relais dans la même fenêtre : la théorie du complot interne est apparue 14 minutes avant que la voie d'attaque ne soit divulguée ; la question du « un seul ordinateur portable » est apparue 3 minutes après la divulgation ; « sortie nette record » est apparu 6 minutes après l'annonce de « sortie nette de 2,1 % » ; les récits des concurrents sont apparus 17 minutes après la reprise des retraits ; la mobilisation « courez dès que la porte s'ouvre » est apparue près de 40 heures avant que les retraits ne reprennent réellement.
Il se fond parmi les vrais utilisateurs. 79,6 % du contenu est constitué de réponses plutôt que de publications originales, beaucoup sous les publications de vrais utilisateurs. Les observateurs ont du mal à distinguer quels commentaires sont les préoccupations de vrais utilisateurs et quelles sont des voix organisées. Cette confusion est elle-même l'un des objectifs : elle fait ressembler toute réponse à une « répression des utilisateurs ».
Il présente une division du travail claire. Les comptes ayant moins de 300 abonnés ont publié 44,1 % des tweets négatifs mais n'ont généré que 5,1 % des impressions ; les comptes ayant plus de 50 000 abonnés ne représentaient que 6,2 % du volume de publication mais ont capté 68,0 % des impressions. Les comptes de premier plan donnent le ton, tandis que les petits comptes fournissent le volume dans les sections de commentaires, montent des sièges et posent des hameçons d'hameçonnage.

Part des publications négatives et part des impressions (par niveau d'abonnés de l'auteur) : les petits comptes apportent la « quantité », les grands comptes apportent la « portée ».
Il réprime plutôt qu'il ne débat. Les attaques personnelles contre les partisans et les insultes envers les fondateurs ne sont pas des discussions factuelles mais des tentatives de changer qui ose parler. Et tout cela aboutit en fin de compte à un seul résultat comportemental : amener autant d'utilisateurs que possible à retirer leurs actifs dans le temps le plus court possible. C'est précisément ce qu'il y a de plus dangereux pour la plateforme comme pour les utilisateurs eux-mêmes lors d'un incident de sécurité. Si une ruée bancaire se formait réellement, le préjudice ne se limiterait pas à une seule entreprise ; il frapperait chaque utilisateur ordinaire qui vend à bas prix dans la panique ou qui manque la fenêtre en raison de la congestion.
Cette fois, la ruée bancaire n'a pas eu lieu. Douze heures après la reprise des retraits, 98 % des utilisateurs ont choisi de rester. C'est d'abord au jugement des utilisateurs qu'il faut rendre hommage : au moment du plus grand bruit informationnel, la plupart des gens ont choisi d'attendre les informations officielles, de vérifier les données on-chain et de se faire leur propre opinion.
VIII. Limites, contre-preuves et points à vérifier
Premièrement, la coordination n'équivaut pas à un emploi. Apparaître simultanément dans les sections de commentaires ou se répondre mutuellement peut aussi être le fait de vrais utilisateurs ayant des opinions similaires qui se rassemblent naturellement ; un comportement de compte fortement corrélé ne signifie pas directement paiement ou direction. Deuxièmement, les étiquettes de camp n'équivalent pas à une direction d'entreprise. Les étiquettes « affilié à OKX », « affilié à HyperLiquid » et « présumé défenseur des droits » dans cet article sont des classifications fondées sur le comportement public ; il n'existe aucune preuve directe qu'une institution ait officiellement participé, planifié ou financé l'attaque. Troisièmement, cet article ne s'appuie que sur des données publiques et ne peut couvrir le contenu de comptes supprimés ou protégés ; la récupération des fenêtres historiques est limitée par la portée des mots-clés et peut sous-estimer le volume réel de publication. Quatrièmement, la fenêtre d'observation du réseau coordonné commence à 20h00 le 30 octobre ; les données relationnelles pour environ les 15 premières heures après l'incident sont manquantes, de sorte que la coordination du premier jour peut être sous-estimée.
Les données elles-mêmes fournissent également des faits défavorables au récit de l'« armée de trolls ». Les 134 comptes soupçonnés d'être des trolls ayant obtenu les scores les plus élevés selon des règles vérifiables représentent 9 % de l'échantillon, et leurs publications hostiles ont ensemble recueilli seulement environ 18 000 impressions — 0,6 % ; le contenu identifié comme de purs modèles de « publication massive de trolls » n'a recueilli que 5 419 impressions. Parmi les trois types de rumeurs ayant le plus d'impressions, les comptes soupçonnés d'être des trolls ne représentaient que 8,5 % à 27,8 %. Les grands récits sont principalement portés par un petit nombre de comptes de premier plan ; les trolls font davantage de remplissage et d'hameçonnage. En outre, les présumés défenseurs des droits ont de véritables griefs, et leur participation n'est pas nécessairement le produit d'une organisation ; de nombreux utilisateurs s'expriment sur la base de pertes réelles et de préoccupations réelles, et leur critique doit être strictement distinguée du comportement coordonné discuté dans cet article.

Principaux arguments et force des preuves
Les institutions nommées ou impliquées dans cet article (y compris OKX, HyperLiquid et Bitget) ainsi que les comptes individuels concernés ont tous le droit de répondre et de clarifier les données et les inférences contenues dans cet article ; après réception de réponses ou de preuves contraires, cet article sera mis à jour en conséquence.
IX. Conclusion : Quand vous voyez « Partez maintenant »
Revenons à la question du début : Binance a-t-elle subi une attaque réputationnelle organisée ? En utilisant les tweets publics de ces 78 heures comme échantillon, la réponse des données est : il existe un réseau d'attaque considérable, fortement interconnecté en interne, changeant de rythme en phase avec les réponses de Binance ; en son sein se trouvent plusieurs groupes aux caractéristiques d'affinité écosystémique différentes et aux cibles différentes, qui ne reçoivent peut-être pas d'ordres du même centre de commandement, mais agissent séparément dans la même fenêtre et se coordonnent mutuellement dans les sections de commentaires. La « portée » de ce réseau provient principalement d'un petit nombre de comptes de premier plan ; sa « densité » provient d'un grand nombre de petits comptes habituellement silencieux, ayant peu d'abonnés, mais fortement connectés.
Les données invitent aussi à la retenue. La coordination est un fait mesurable ; l'embauche et l'incitation sont des conclusions nécessitant davantage de preuves. La critique elle-même n'est pas une attaque, et la plupart des personnes qui posent des questions sont de vrais utilisateurs. Ce qui mérite vraiment la vigilance, c'est le type de voix qui change de rythme exactement au pic de la panique, apparaît en grappes exactement là où les partisans se rassemblent, et dont la conclusion est écrite exactement avant même que l'autre partie ne parle.
Pour les plateformes d'échange, la leçon de cet incident est : dans la communication de crise, seuls les engagements et les chiffres vérifiables peuvent pénétrer le bruit — garanties de dernier recours, montants, calendriers, preuve de réserves. Binance a déclaré qu'elle continuerait à divulguer des informations sous une forme vérifiable, à publier un post-mortem technique complet une fois l'enquête terminée, à continuer à signaler les fausses annonces d'indemnisation, les fausses annonces de cotation et les liens d'hameçonnage publiés sous usurpation d'identité, et à conserver les preuves et à transmettre pour évaluation juridique les contenus impliquant des menaces personnelles.
Pour chaque utilisateur ordinaire, il n'y a peut-être qu'un seul conseil : en période de crise, regardez les annonces de la plateforme et les données on-chain. Quand vous voyez un écran plein de voix unanimes dans la section des commentaires, regardez encore une fois de quoi parlent habituellement ces comptes ; quand vous voyez des chiffres stupéfiants, demandez quel est le dénominateur ; quand vous voyez « partez maintenant, il est trop tard », demandez qui souhaite le plus que vous preniez cette décision à ce moment précis.
Annexe : Méthodologie
Périmètre d'observation : du 30 octobre 2026, 05h00 au 2 novembre, 20h00 (UTC+8) ; les fenêtres de comparaison historique (échantillonnage rétrospectif des publications publiques antérieures des comptes) étaient du 27 janvier au 5 février, du 10 au 14 mars, du 1er au 10 juin et du 10 au 19 août 2026. Toutes les heures ont été recoupées avec les horodatages intégrés aux identifiants des tweets.
Échantillon : collecté par l'auteur dans les trois jours suivant l'incident, en utilisant l'IA pour scanner les comptes participant aux discussions sur X ; 1 083 comptes répondant aux critères ont été inclus dans l'échantillon, avec environ 11 700 publications collectées au total. Les retweets purs ont été exclus, en conservant les publications originales, les réponses et les citations. La section sur le réseau de coordination s'est concentrée sur les 641 comptes les plus actifs (fenêtre d'observation du 30 octobre, 20h00 au 2 novembre, 20h00).
Jugement de la désinformation : l'affirmation centrale de chaque élément a été jugée par rapport aux annonces officielles, aux données on-chain et aux informations tierces faisant autorité, et classée dans l'une des 15 catégories ; les déclarations d'opinion qui ne peuvent être ni confirmées ni réfutées n'ont pas été comptées comme désinformation.
Classification narrative : sur la base de mots-clés et de règles sémantiques, un contenu peut appartenir simultanément à plusieurs narratives ; l'intensité des phases a été convertie en publications par heure selon la durée de chaque phase.
Coordination : somme pondérée de six types de signaux entre deux comptes ; les clusters ont été identifiés à l'aide de l'algorithme de modularité de Louvain, sans utiliser aucune étiquette de camp manuelle.
Notation des suspicions d'armée de l'eau : notation selon des règles telles que moins de 50 abonnés, nombre d'abonnements supérieur à trois fois le nombre d'abonnés, moins de 500 abonnés mais plus de 2 000 publications, inscription récente, publication uniquement de réponses et publication répétée de textes identiques ; un score total de 4 ou plus a été jugé comme suspect.