La plateforme de paris crypto Gamdom a été ciblée par le groupe de cyber-extorsion WhiteArmor, qui affirme avoir accédé à plus de 15,4 millions de comptes utilisateurs et exige 15 millions de dollars en Bitcoin pour régler la prétendue violation.
Résumé
- WhiteArmor affirme avoir accédé à plus de 15,4 millions de comptes utilisateurs de Gamdom via un ancien compte machine interne qui aurait conservé des privilèges administratifs pendant des années.
- Le groupe de cyber-extorsion exige 15 millions de dollars en Bitcoin et a publié un échantillon contenant 100 enregistrements de comptes comme preuve de son prétendu accès.
- Le fondateur de Gamdom, Felix Romer, conteste l'ampleur de la prétendue violation, soutenant que les attaquants n'ont accédé qu'à quelques centaines de comptes plutôt qu'à l'ensemble de la base de données.
- Ces allégations font suite à une exploitation de portefeuille chaud le 13 octobre qui aurait coûté entre 3 et 4,2 millions de dollars en cryptomonnaie à Gamdom.
Selon une publication du 26 octobre partagée par le compte de surveillance de la cybersécurité Dark Web Informer, WhiteArmor affirme posséder l'intégralité de la base de données utilisateurs de Gamdom, contenant 15 420 003 comptes répartis sur 146 colonnes de base de données.
Le groupe a publié un échantillon contenant 100 enregistrements de comptes comme preuve de son prétendu accès, tout en menaçant le casino en ligne d'une demande de rançon de plusieurs millions de dollars.
Ces dernières allégations font suite à un piratage distinct de portefeuille de cryptomonnaie plus tôt ce mois-ci qui aurait coûté entre 3 et 4,2 millions de dollars à Gamdom.
WhiteArmor affirme avoir accès à l'intégralité de la base de données utilisateurs de Gamdom
Dans un message publié sur son site de fuite le 26 octobre, WhiteArmor a affirmé avoir accédé aux systèmes de Gamdom via un ancien compte machine interne qui avait conservé des privilèges administratifs pendant des années.
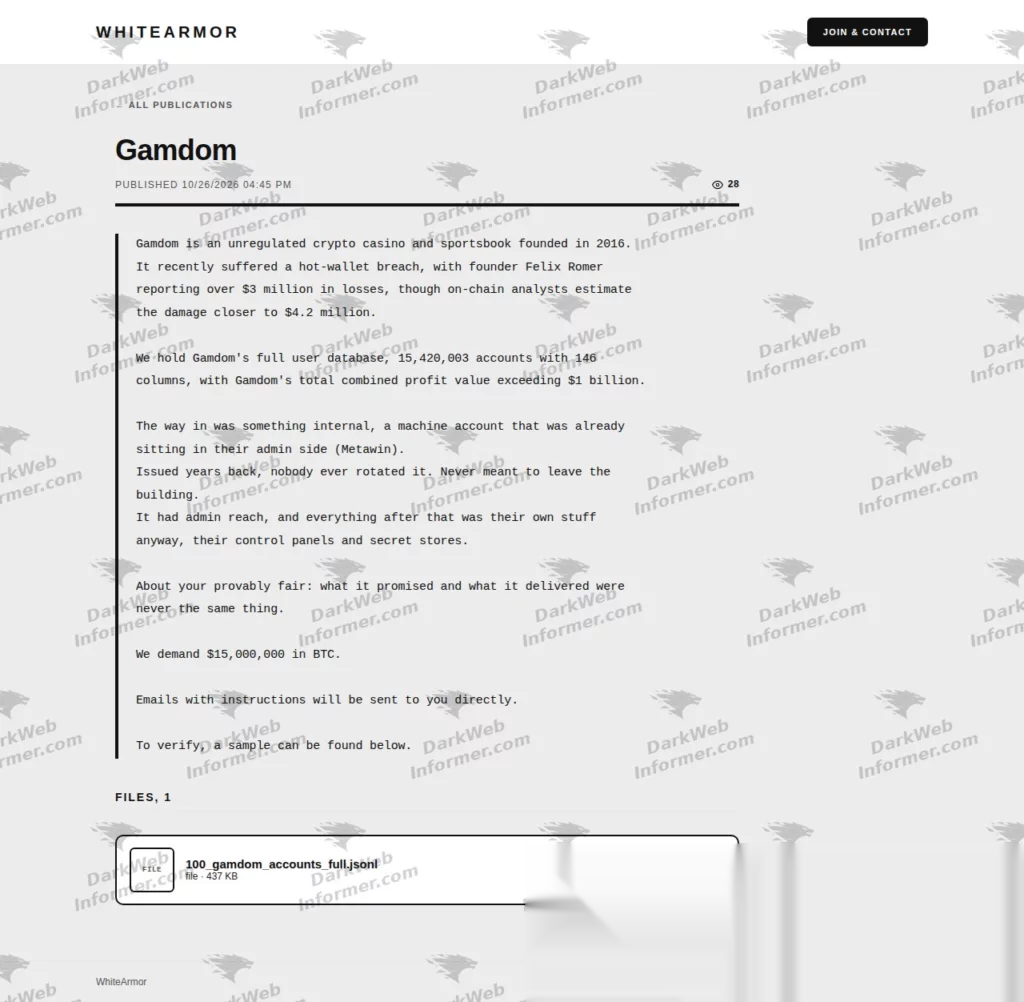
Demande de rançon de WhiteArmor. Source : X/DarkWebInformer
Le groupe a identifié le compte comme appartenant à Metawin, affirmant que ses identifiants n'avaient jamais été renouvelés et qu'il donnait toujours accès à des panneaux de contrôle internes et à des stockages de données sensibles.
Selon le message, le compte avait été émis des années plus tôt mais restait actif, permettant aux attaquants de se déplacer dans des systèmes qui seraient normalement réservés aux administrateurs.
WhiteArmor affirme que la base de données contient plus de 15,42 millions de comptes et 146 colonnes d'informations, bien qu'il n'ait pas fourni de répartition publique complète des champs de données prétendument obtenus.
Les attaquants ont en outre affirmé que les valeurs de profit combinées associées aux comptes dépassaient 1 milliard de dollars, sans expliquer comment ce chiffre avait été calculé ni quelle période il couvrait.
Comme preuve, le groupe a publié un fichier JSON téléchargeable étiqueté comme contenant 100 comptes Gamdom, l'échantillon étant indiqué à environ 437 Ko.
Le message exige 15 millions de dollars en Bitcoin et indique que les instructions de paiement seront transmises directement à l'entreprise par courriel.
Le fondateur de Gamdom, Felix Romer, a contesté l'ampleur de la prétendue compromission, soutenant que les attaquants n'ont pas extrait la base de données complète de la plateforme.
Selon le récit de Romer, l'incident impliquait un accès limité affectant quelques centaines de comptes, tandis que l'entreprise a fermé des serveurs à la suite de l'attaque précédente pour protéger les informations des clients.
WhiteArmor émerge comme un nouveau groupe de cyber-extorsion
WhiteArmor est une opération de cyber-extorsion relativement nouvelle qui a commencé à apparaître sur les plateformes de surveillance de la cybersécurité en octobre 2026.
Les enregistrements de renseignement sur les menaces de HackerFeeds montrent que le groupe est apparu pour la première fois dans ses listes de victimes suivies le 21 octobre, soit seulement cinq jours avant la publication de la demande de rançon de Gamdom.
L'opération s'est présentée comme un groupe de vol de données et aurait recruté des hackers et des spécialistes de la sécurité via un programme d'affiliation.
Son arrangement annoncé permet aux attaquants participants de conserver 95 % des paiements de rançon réussis, laissant les 5 % restants au groupe.
WhiteArmor a revendiqué la responsabilité de violations impliquant plusieurs autres entreprises, notamment Whirlpool, J.B. Hunt et LoveSac, bien que ces listes n'établissent pas que les intrusions alléguées aient été réussies.
Gamdom a déjà perdu des millions dans un piratage de portefeuille crypto
La compromission présumée de la base de données fait suite à un incident du 13 octobre impliquant le portefeuille chaud de cryptomonnaies de Gamdom, qui a entraîné la perte de plusieurs millions de dollars en actifs numériques.
À la suite de l'incident, le fondateur Felix Romer aurait estimé les pertes initiales à plus de 3 millions de dollars, tandis que les analystes de la blockchain estimaient que les fonds volés pourraient valoir près de 4,2 millions de dollars.
Les portefeuilles chauds sont connectés à Internet pour traiter les transactions, ce qui les rend utiles pour les retraits et autres opérations courantes, mais les expose à des risques de sécurité différents de ceux du stockage hors ligne.
L'incident précédent a attiré l'attention de l'enquêteur blockchain ZachXBT, qui a ensuite identifié des fonds associés à l'exploit de Gamdom en examinant une activité suspecte de blanchiment de cryptomonnaies.
Comme précédemment rapporté par crypto.news, une enquête du 20 octobre a lié les actifs volés à FreedomXMR, un service d'échange de cryptomonnaies opérant sur Hyperliquid Core.
ZachXBT a découvert que plus de 87 % des fonds entrants du service étaient associés à une activité illicite présumée, notamment des paiements de rançon, des exploits, des logiciels malveillants et des attaques d'ingénierie sociale.
Son enquête a retracé plus de 20 millions de dollars de transactions liées à des incidents identifiés, notamment l'exploit de Gamdom et des attaques impliquant DCENT Wallet, Fetch.ai et Axelar.
L'enquêteur a examiné les transferts entrants historiques dépassant 10 000 $ et a identifié plus de 3 000 dépôts d'échange liés aux opérations du service.