Безпека біржі — не одна функція, а стек: де фізично лежать монети, хто має право дозволити їхнє переміщення, що стежить за платформою під час обвалу і що ви контролюєте у власному акаунті. Bitbase оприлюднює чотири архітектурні елементи й передає користувачеві три засоби контролю. Нижче — що робить кожен, проти якого збою його побудовано і де проходить межа між роботою платформи та вашою.
Поділ, який вирішує все
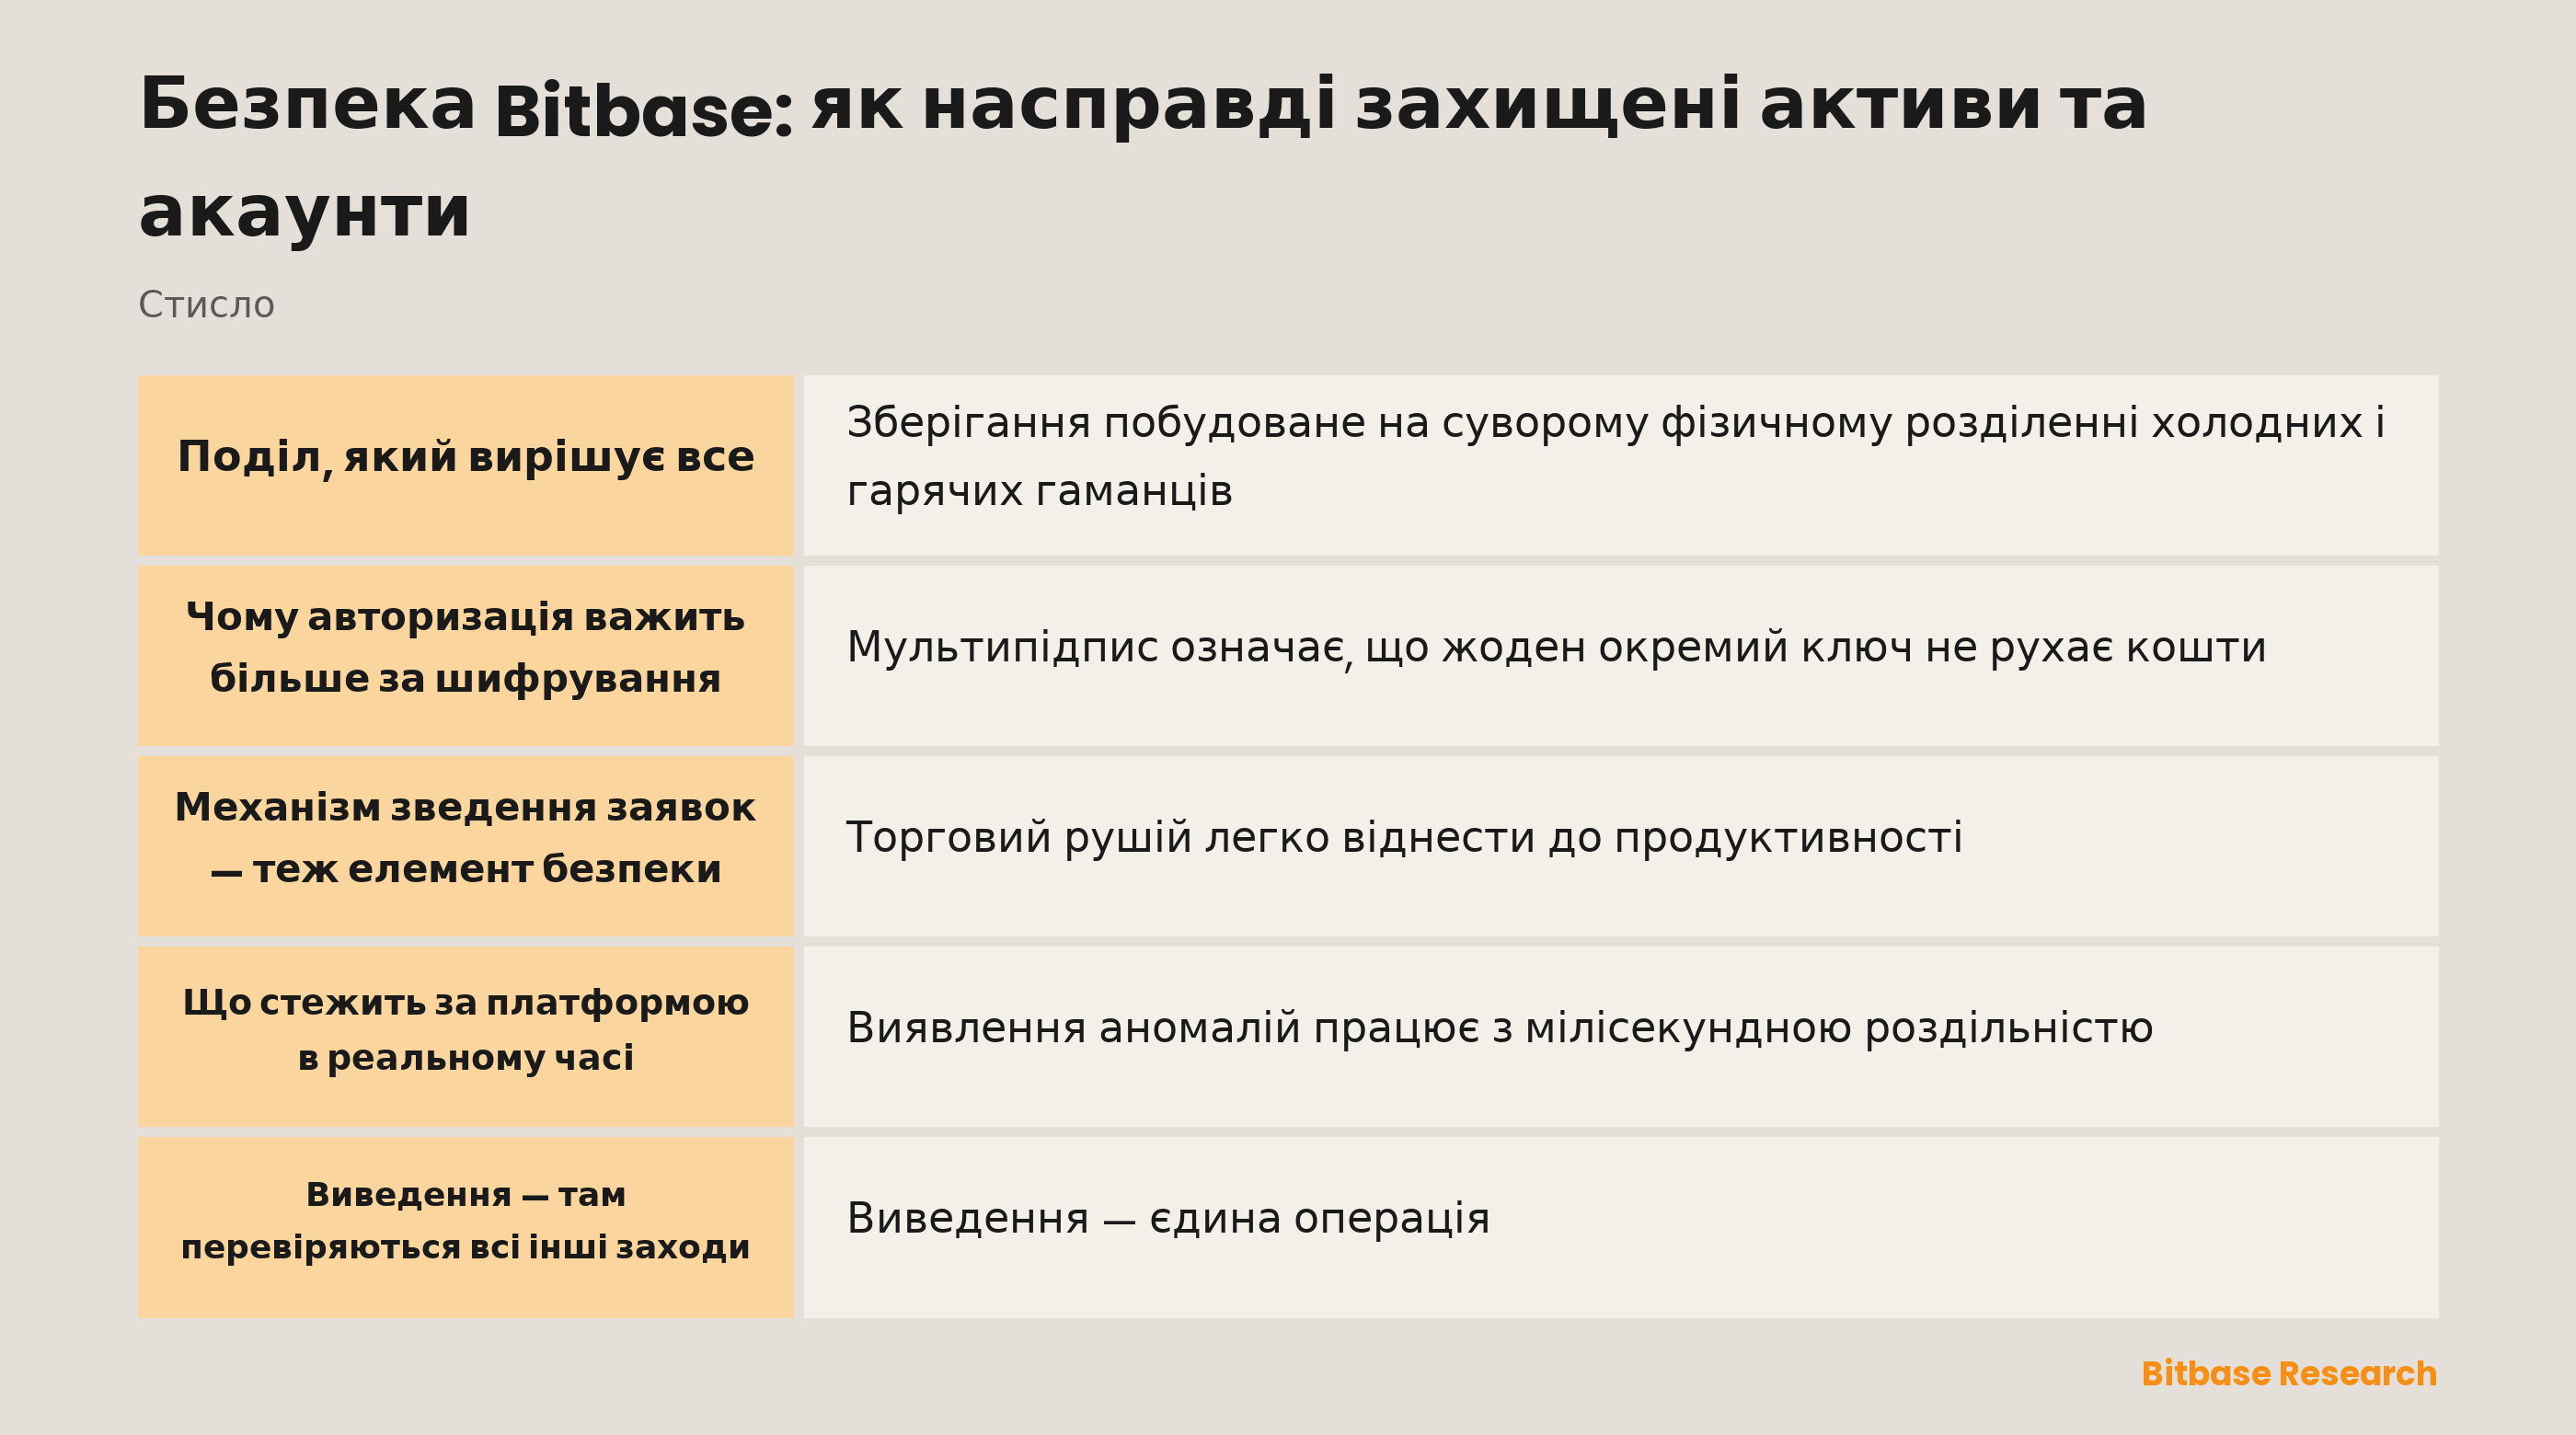
Зберігання побудоване на суворому фізичному розділенні холодних і гарячих гаманців. Холодні тримаються офлайн; гарячі містять робочий залишок, з якого оплачуються виведення. Переміщення між ними регулюється мультипідписом і багаторівневим контролем доступу.
Цю фразу легко проминути, тож варто сказати, проти чого її побудовано. Майже кожна велика втрата біржі в історії галузі була втратою гарячого гаманця, бо гарячий гаманець за визначенням досяжний із мережі. Холодний бік захищено не тим, що до нього важче зламатися, а тим, що він не під'єднаний. Різниця між ними — найвагоміше проєктне рішення майданчика щодо ваших монет, і всі інші заходи стоять нижче за течією від нього.
Чому авторизація важить більше за шифрування
Мультипідпис означає, що жоден окремий ключ не рухає кошти. Транзакція потребує кількох перевірених підписів до виконання, тож компрометація однієї людини, однієї машини чи одних облікових даних не дає виведення.
Багаторівневий контроль доступу — його напарник. Не всі, хто має доступ, мають однаковий доступ, а потрібний рівень зростає разом із тим, що переміщується. Разом вони змінюють цікаве питання з «чи може зловмисник украсти ключ» на «чи може він одночасно вкрасти кілька ключів, що лежать під різними контролями». Це помітно важче і, що корисніше, лишає сліди вже під час спроби.
Механізм зведення заявок — теж елемент безпеки
Торговий рушій легко віднести до продуктивності, а не до безпеки. На біржі це одне й те саме. Збій, який коштує користувачам грошей у різкому русі, — не повільна сторінка, а невиконані ордери, ліквідації за ціною, якої ринок не друкував, і платформа, що перестала відповідати саме тоді, коли позиції треба закривати.
Bitbase розробив рушій усередині компанії на шардованій архітектурі з обробкою ордерів за мілісекунди; публікацію модулів ядра заплановано на 2026 рік. На деривативному боці до нього додано справедливе маркування: ціна маркування задається за середньозваженим спотових індексів великих майданчиків, щоб розрив ліквідності на одному майданчику не запускав ліквідації, яких ширший ринок не виправдовує.
Що стежить за платформою в реальному часі
Виявлення аномалій працює з мілісекундною роздільністю, і заявлена мета — зберігати надійність платформи за екстремальної волатильності. Важливим тут є час: атаки та інфраструктурні збої скупчуються рівно в тих вікнах, коли обсяг підскакує, бо саме тоді і те й інше найважче відрізнити від нормального навантаження.
Моніторинг — ще й той захід, що виробляє докази. Дієва профілактика не лишає нічого; виявлення — це те, що повідомляє вам про саму спробу і про те, як далеко вона зайшла. Біржа без шару виявлення має не менше інцидентів, а менше інцидентів, про які знає, і в цьому розриві живуть дорогі несподіванки.
Та сама логіка стосується навантаження. Платформа, яка деградує плавно за десятикратного обсягу, і платформа, яка падає, у тихий вівторок виглядають однаково. Різниця проявляється лише того дня, коли це важить, тому архітектуру варто читати до нього, а не після.
Що ви контролюєте у власному акаунті
Архітектура платформи перестає важити там, де акаунт відкриває сам його власник. Основну роботу роблять три заходи, і вони ваші, а не наші.
| Захід | Що він зупиняє | Де він не спрацьовує |
|---|---|---|
| Двофакторна автентифікація через застосунок | Повторне використання паролів і витоки облікових даних | SMS-коди, вразливі до підміни SIM-карти |
| [Білий список адрес для виведення](https://www.bitbase.com/uk-UA/blog/what-is-a-crypto-withdrawal-whitelist) | Відхід коштів на адресу зловмисника | Адреси, які ви додали самі під тиском |
| [Верифікація особи](https://www.bitbase.com/uk-UA/blog/what-is-kyc-in-crypto) | Втрату доступу без шляху відновлення | Нічого, а ліміти вона принагідно піднімає |
Білий список — те, що пропускають найчастіше, і те, що важить найбільше. Він перетворює вкрадений пароль із повної втрати на незручність, бо кошти йдуть лише на заздалегідь схвалені адреси, а додавання нової йде із затримкою. Ця затримка і є весь сенс: вона дає вам вікно, щоб помітити, і знімає перевагу в швидкості, потрібну зловмисникові.
Двофакторна потребує одного уточнення. Будь-який другий чинник кращий за жоден, але SMS — найслабший варіант, бо залежить від вашого мобільного оператора, а не від пристрою, і атаки з підміною SIM б'ють саме в цю залежність. Застосунок-автентифікатор тримає секрет на залізі, яке тримаєте ви.
Виведення — там перевіряються всі інші заходи
Виведення — єдина операція, що робить втрату остаточною. Усе інше можна скасувати, оскаржити або перечекати; підтверджений ончейн-переказ — ні.
Тому заходи складаються саме там: білий список плюс другий чинник плюс власні ризик-перевірки платформи, а за ними поділ гарячого й холодного обмежує, скільки взагалі досяжно. Тому ж найчастіша реальна атака не намагається все це обійти. Вона просить вас зробити виведення самостійно, а це соціальна задача, а не криптографічна, і саме для неї існує перевірка офіційних каналів.
Що можна перевірити, а що заявлено
| Перевірюване незалежно | Заявлене платформою |
|---|---|
| Дві реєстрації з номерами та регуляторами | Поділ холодних і гарячих гаманців |
| Щомісячні коефіцієнти резервування і корінь Меркла | Мультипідписна авторизація |
| Чи потрапив ваш баланс до знімка | Багаторівневий контроль доступу |
| Чи є канал офіційним | Виявлення аномалій за мілісекунди |
Обидві колонки потрібні, а плутати їх — помилка, якої варто уникнути. Права — власний опис архітектури від Bitbase, тобто все, що будь-яка біржа може запропонувати про внутрішній устрій, недоступний сторонньому. Ліва — те, що сторонній може підтвердити, і причина, з якої proof of reserves варто перевіряти самому, а не просто читати.
Підсумок
Бік платформи тримається на чотирьох елементах: поділ холодного й гарячого, мультипідпис із багаторівневим доступом, власний шардований рушій зі справедливим маркуванням і мілісекундний моніторинг аномалій. Кожен націлений на конкретний збій, а не на рядок у буклеті.
Ваш бік тримається на трьох: застосунок-автентифікатор замість SMS, білий список виведення, налаштований до того, як він знадобиться, і пройдена верифікація. Білий список — те, що варто зробити сьогодні. Чого все це не вирішує, розібрано у статті чи безпечний Bitbase, а огляд платформи — у що таке Bitbase. Щоб і далі розбиратися в основах, стежте за матеріалами Bitbase Academy.
Схожі матеріали
Інші матеріали Bitbase на цю тему:
- KYC і перевірки на Bitbase: три різні речі під одним словом
- Де Bitbase зареєстрований? Дві реєстрації і те, чого вони не означають
- Як перевірити, чи безпечна криптобіржа: список, який справді можна виконати
- Як торгувати акціями на Bitbase: покроковий посібник для криптотрейдера
- Тренди, діапазони та пробої
Застереження: Ця стаття є освітнім матеріалом Bitbase Academy і надається лише для інформації. Вона не є інвестиційною, торговою, податковою чи фінансовою порадою. Криптоактиви волатильні — оцінюйте ризики самостійно. Написано станом на вересень 2026 року; орієнтуйтеся на найновішу офіційну інформацію.
Джерела
[1] Bitbase, «Про Bitbase» — відомості про компанію та регуляторні реєстрації www.bitbase.com
[2] Bitbase, сторінка розкриття Proof of Reserves і FAQ www.bitbase.com
[3] Bitbase, перевірка офіційних каналів www.bitbase.com