La sécurité d’une plateforme n’est pas une fonctionnalité, c’est une pile : où reposent physiquement les jetons, qui peut autoriser leur mouvement, ce qui surveille la plateforme pendant un krach, et ce que vous contrôlez sur votre propre compte. Bitbase publie quatre éléments d’architecture et confie trois contrôles à l’utilisateur. Voici ce que fait chacun, contre quelle défaillance il est bâti, et où passe la frontière entre le travail de la plateforme et le vôtre.
La séparation qui décide de tout
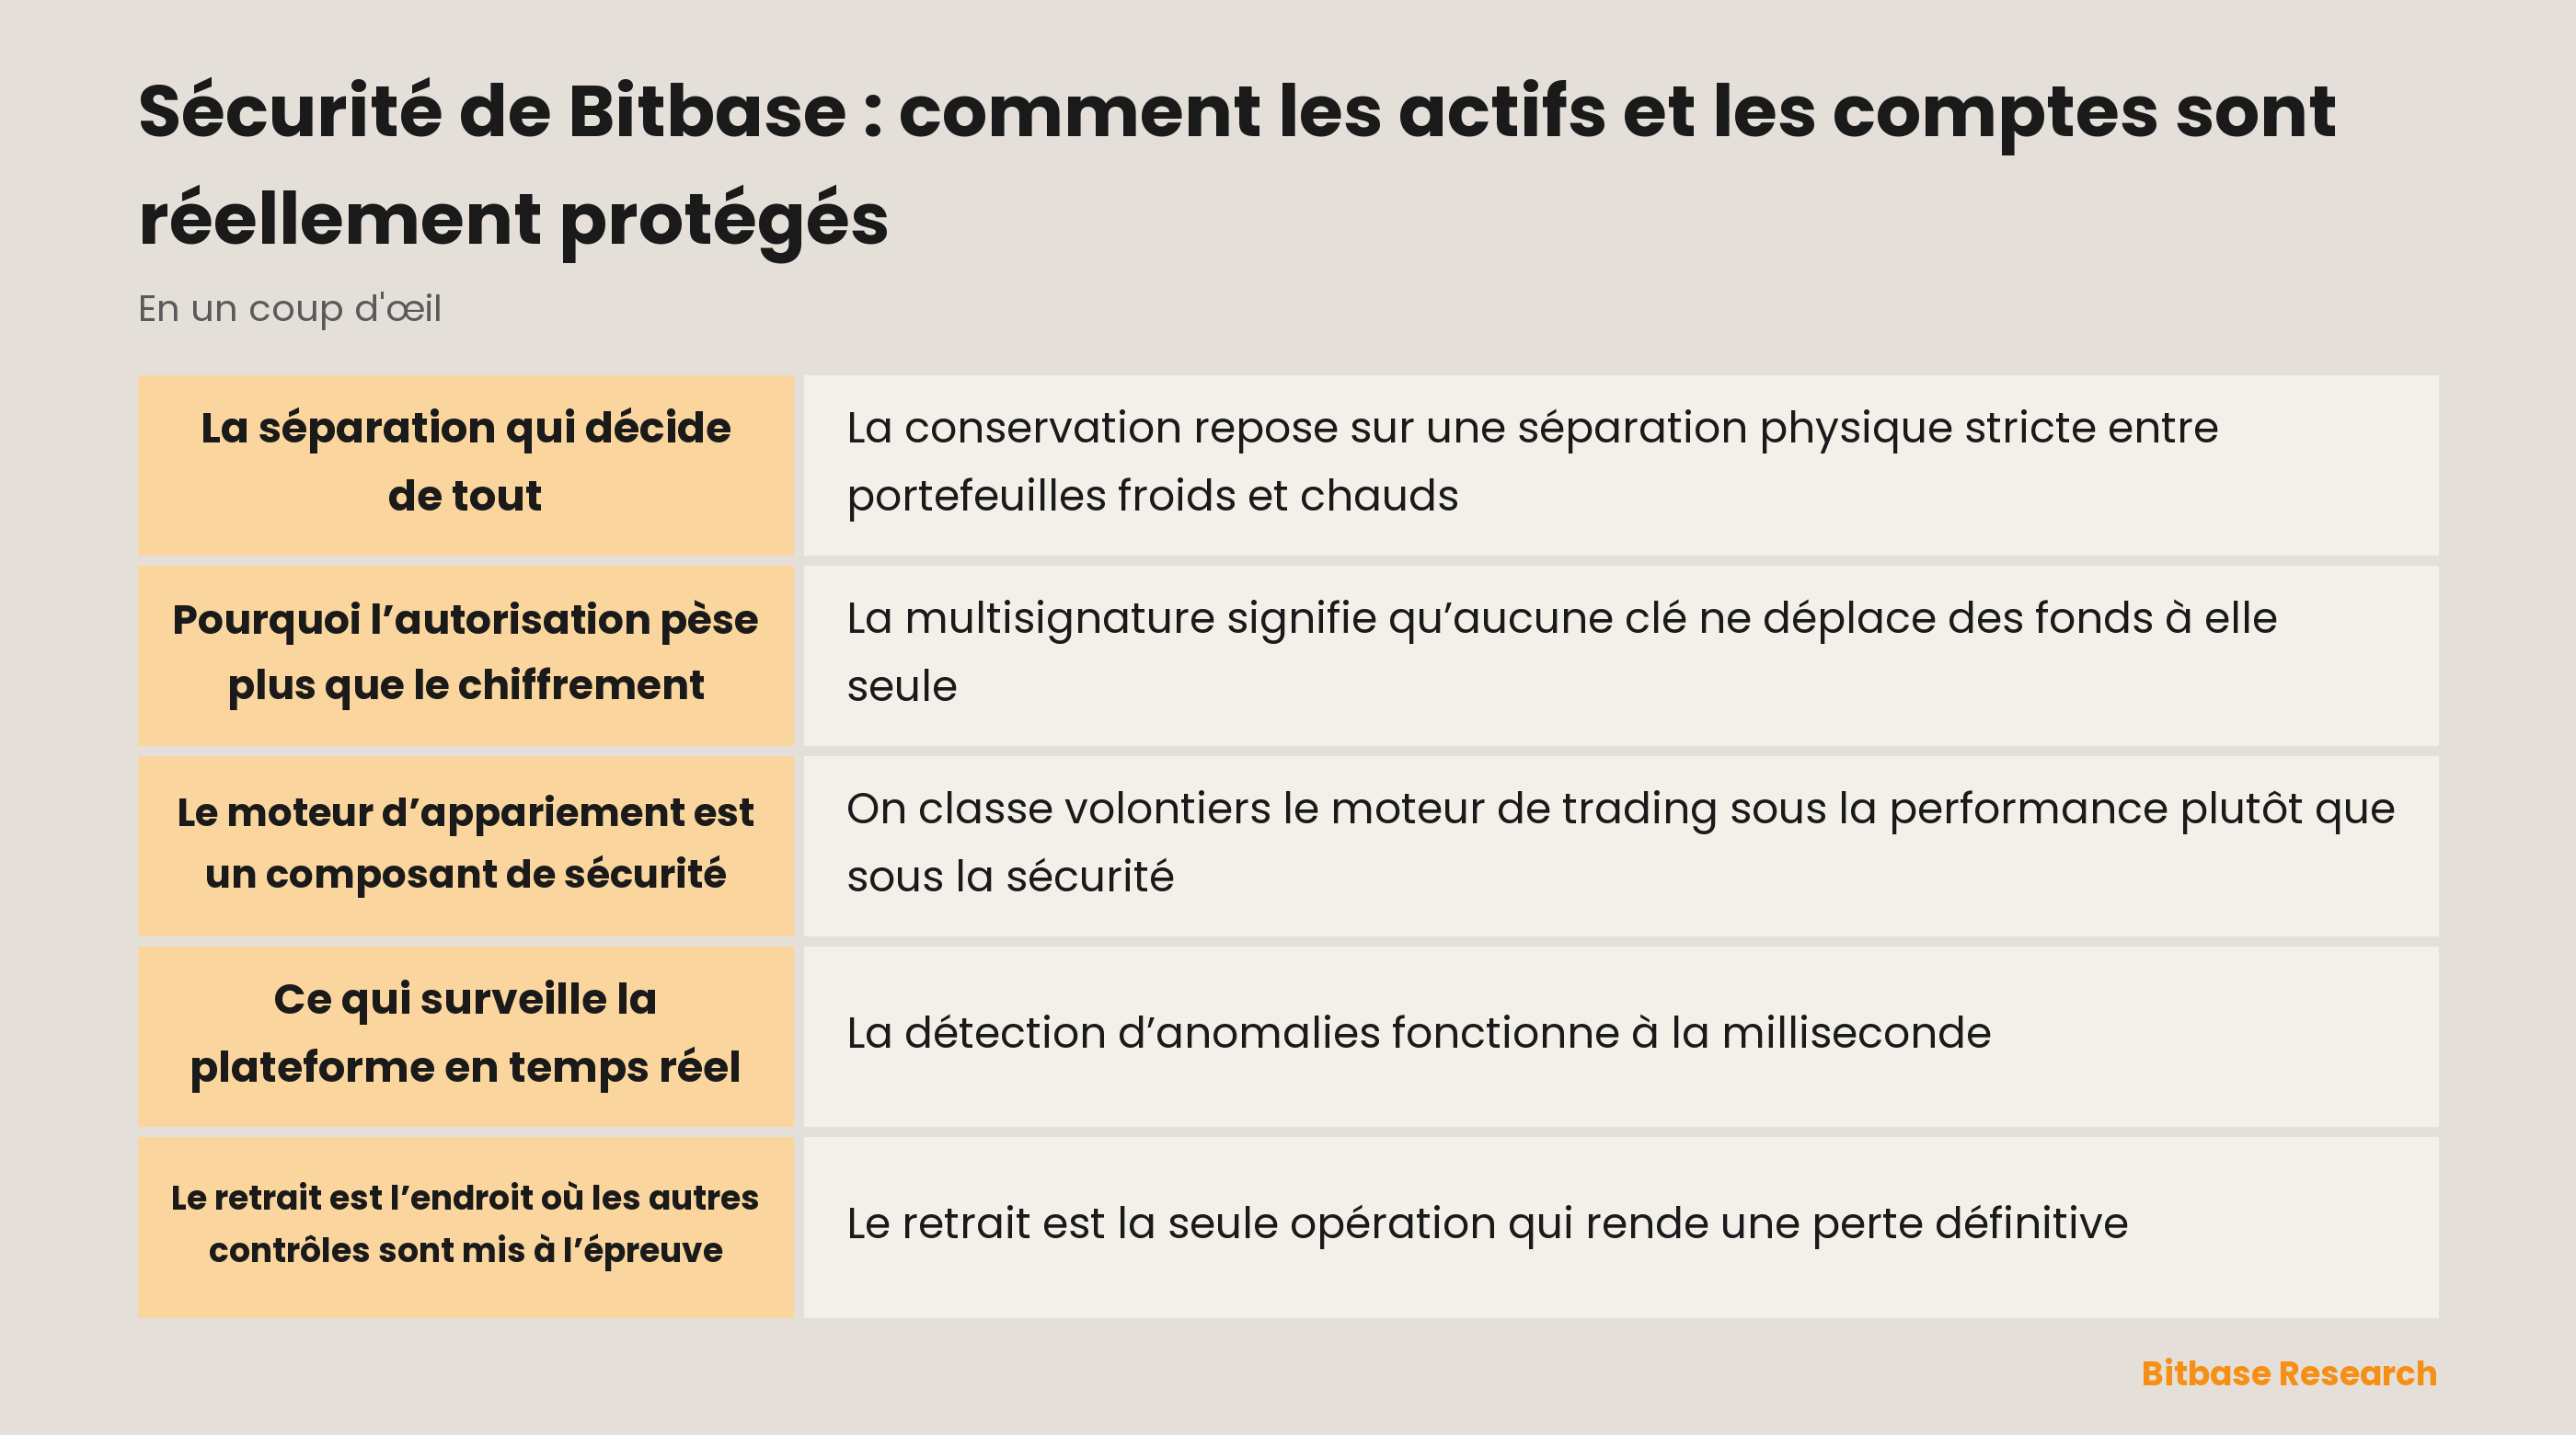
La conservation repose sur une séparation physique stricte entre portefeuilles froids et chauds. Les froids restent hors ligne ; les chauds détiennent le solde de fonctionnement qui alimente les retraits. Les mouvements entre les deux sont régis par une autorisation multisignature et des contrôles d’accès à plusieurs niveaux.
Cette phrase se survole facilement, il vaut donc la peine de dire contre quoi elle est bâtie. Presque toutes les grandes pertes de plateformes dans l’histoire du secteur ont été des pertes de portefeuille chaud, car un portefeuille chaud est par définition atteignable depuis un réseau. Le côté froid n’est pas défendu parce qu’il serait plus dur à forcer, mais parce qu’il n’est pas connecté. La différence entre les deux est le choix de conception le plus lourd de conséquences qu’une place fasse sur vos jetons, et tout le reste se situe en aval.
Pourquoi l’autorisation pèse plus que le chiffrement
La multisignature signifie qu’aucune clé ne déplace des fonds à elle seule. Une transaction exige plusieurs signatures vérifiées avant exécution, donc compromettre une personne, une machine ou un identifiant ne produit pas de retrait.
Le contrôle d’accès par niveaux en est le compagnon. Tous ceux qui ont un accès n’ont pas le même accès, et le niveau exigé monte avec ce qui est déplacé. Ensemble, ils font passer la question intéressante de « une personne malveillante peut-elle voler une clé » à « peut-elle voler simultanément plusieurs clés placées sous des contrôles différents ». C’est nettement plus difficile et, plus utile encore, cela laisse des traces pendant la tentative.
Le moteur d’appariement est un composant de sécurité
On classe volontiers le moteur de trading sous la performance plutôt que sous la sécurité. Sur une plateforme d’échange, c’est la même chose. La défaillance qui coûte de l’argent lors d’un mouvement violent n’est pas une page lente : ce sont des ordres non exécutés, des liquidations déclenchées à un prix qu’aucun marché n’a imprimé, et une plateforme qui cesse de répondre au moment précis où il faut couper les positions.
Bitbase a développé son moteur en interne sur une architecture partitionnée avec un traitement des ordres à la milliseconde, la publication des modules du cœur étant prévue pour 2026. Côté dérivés s’y ajoute le marquage au prix équitable, qui fixe le prix de marquage contre une moyenne pondérée d’indices au comptant de grandes places, afin qu’un trou de liquidité sur une seule plateforme ne déclenche pas des liquidations que le marché élargi ne justifie pas.
Ce qui surveille la plateforme en temps réel
La détection d’anomalies fonctionne à la milliseconde, avec pour objectif affiché de garder la plateforme fiable en cas de volatilité extrême. Ce qui compte ici, c’est le moment : attaques et pannes d’infrastructure se concentrent exactement dans les fenêtres où le volume s’envole, car c’est alors que les deux sont le plus difficiles à distinguer d’une charge normale.
La surveillance est aussi le contrôle qui produit des preuves. Une prévention efficace ne laisse rien ; la détection est ce qui vous apprend qu’une tentative a eu lieu et jusqu’où elle est allée. Une plateforme sans couche de détection n’a pas moins d’incidents, elle a moins d’incidents dont elle a connaissance, et c’est dans cet écart que vivent les mauvaises surprises coûteuses.
La même logique vaut pour la charge. Une plateforme qui se dégrade en douceur à dix fois le volume habituel et une qui s’effondre se ressemblent un mardi calme. La différence n’apparaît que le jour où cela compte, raison pour laquelle l’architecture mérite d’être lue avant ce jour-là plutôt qu’après.
Ce que vous contrôlez sur votre compte
L’architecture de la plateforme cesse de compter au point où un compte est simplement ouvert par son titulaire. Trois contrôles font l’essentiel du travail, et ils sont les vôtres, pas les nôtres.
| Contrôle | Ce qu’il arrête | Où il échoue |
|---|---|---|
| Authentification à deux facteurs via une application dédiée | Réutilisation de mots de passe et fuites d’identifiants | Codes SMS, exposés à l’échange de carte SIM |
| [Liste blanche d’adresses de retrait](https://www.bitbase.com/fr-FR/blog/what-is-a-crypto-withdrawal-whitelist) | Le départ des fonds vers l’adresse d’un attaquant | Les adresses que vous avez ajoutées vous-même sous pression |
| [Vérification d’identité](https://www.bitbase.com/fr-FR/blog/what-is-kyc-in-crypto) | La perte d’accès sans voie de récupération | Rien, et elle relève les plafonds au passage |
La liste blanche est celle qu’on saute le plus et celle qui compte le plus. Elle transforme un mot de passe volé d’une perte totale en désagrément, car les fonds ne peuvent partir que vers des adresses approuvées à l’avance et l’ajout d’une nouvelle comporte un délai. Ce délai est tout l’intérêt : il vous laisse une fenêtre pour remarquer, et il retire l’avantage de vitesse dont l’attaque a besoin.
L’authentification à deux facteurs mérite une précision. N’importe quel second facteur vaut mieux qu’aucun, mais le SMS est l’option la plus faible car il dépend de votre opérateur mobile et non de votre appareil, et les attaques par échange de carte SIM visent précisément cette dépendance. Une application dédiée garde le secret sur un matériel que vous tenez.
Le retrait est l’endroit où les autres contrôles sont mis à l’épreuve
Le retrait est la seule opération qui rende une perte définitive. Tout le reste peut être annulé, contesté ou attendu ; un transfert confirmé en chaîne, non.
C’est pourquoi les contrôles s’empilent précisément là : liste blanche plus second facteur plus les contrôles de risque propres à la plateforme, derrière lesquels la séparation chaud-froid limite ce qui est atteignable. C’est aussi pourquoi l’attaque réelle la plus fréquente ne cherche pas à franchir tout cela. Elle vous demande d’effectuer le retrait vous-même, ce qui est un problème social et non cryptographique, et la raison d’être du vérificateur de canaux.
Ce qui est vérifiable et ce qui est affirmé
| Vérifiable de façon indépendante | Affirmé par la plateforme |
|---|---|
| Deux enregistrements avec numéros et régulateurs | Séparation des portefeuilles froids et chauds |
| Ratios de réserves mensuels et une racine de Merkle | Autorisation multisignature |
| Si votre solde figurait dans l’instantané | Contrôles d’accès à plusieurs niveaux |
| Si un canal est officiel | Détection d’anomalies à la milliseconde |
Les deux colonnes valent la peine, et les confondre est l’erreur à éviter. À droite figure la description que Bitbase donne de son architecture, soit ce que toute plateforme peut offrir sur des rouages internes qu’aucun tiers n’inspecte. À gauche figure ce qu’un tiers peut confirmer, et la raison pour laquelle la preuve de réserves mérite d’être contrôlée soi-même plutôt que lue.
En résumé
Le côté plateforme repose sur quatre éléments : séparation froid-chaud, multisignature avec accès par niveaux, un moteur d’appariement interne partitionné avec marquage au prix équitable, et une surveillance des anomalies à la milliseconde. Chacun vise une défaillance précise plutôt qu’une puce marketing.
Votre côté repose sur trois : une application dédiée plutôt que le SMS, une liste blanche de retrait mise en place avant d’en avoir besoin, et une vérification achevée. La liste blanche est celle du jour. Ce que rien de tout cela ne tranche est traité dans Bitbase est-il sûr, et la vue d’ensemble dans qu’est-ce que Bitbase. Pour continuer à apprendre les fondamentaux, suivez les contenus de Bitbase Academy.
Articles associés
Autres articles Bitbase sur ce sujet :
- KYC et vérification sur Bitbase : trois contrôles différents sous un même mot
- Où Bitbase est-il enregistré ? Les enregistrements, et ce qu’ils ne signifient pas
- Comment vérifier qu’une plateforme crypto est sûre : une liste réellement exécutable
- Comment trader des actions sur Bitbase : guide pas à pas pour les traders crypto
- Tendances, ranges et cassures
Avertissement : Cet article est un contenu pédagogique de Bitbase Academy, fourni à titre d’information uniquement. Il ne constitue pas un conseil en investissement, en trading, en fiscalité ou en finance. Les cryptoactifs sont volatils ; évaluez votre propre risque. Rédigé en septembre 2026 ; référez-vous aux informations officielles les plus récentes.
Sources
[1] Bitbase, À propos de Bitbase — profil de la société et enregistrements réglementaires www.bitbase.com
[2] Bitbase, page de publication Proof of Reserves et FAQ www.bitbase.com
[3] Bitbase, vérification des canaux officiels www.bitbase.com