Bezpieczeństwo giełdy to nie jedna funkcja, lecz stos: gdzie fizycznie leżą monety, kto może zezwolić na ich ruch, co obserwuje platformę podczas załamania i co kontrolujesz na własnym koncie. Bitbase publikuje cztery elementy architektury i oddaje użytkownikowi trzy narzędzia kontroli. Poniżej: co robi każde z nich, przeciw jakiej awarii je zbudowano i gdzie przebiega granica między zadaniem platformy a twoim.
Rozdzielenie, które przesądza o wszystkim
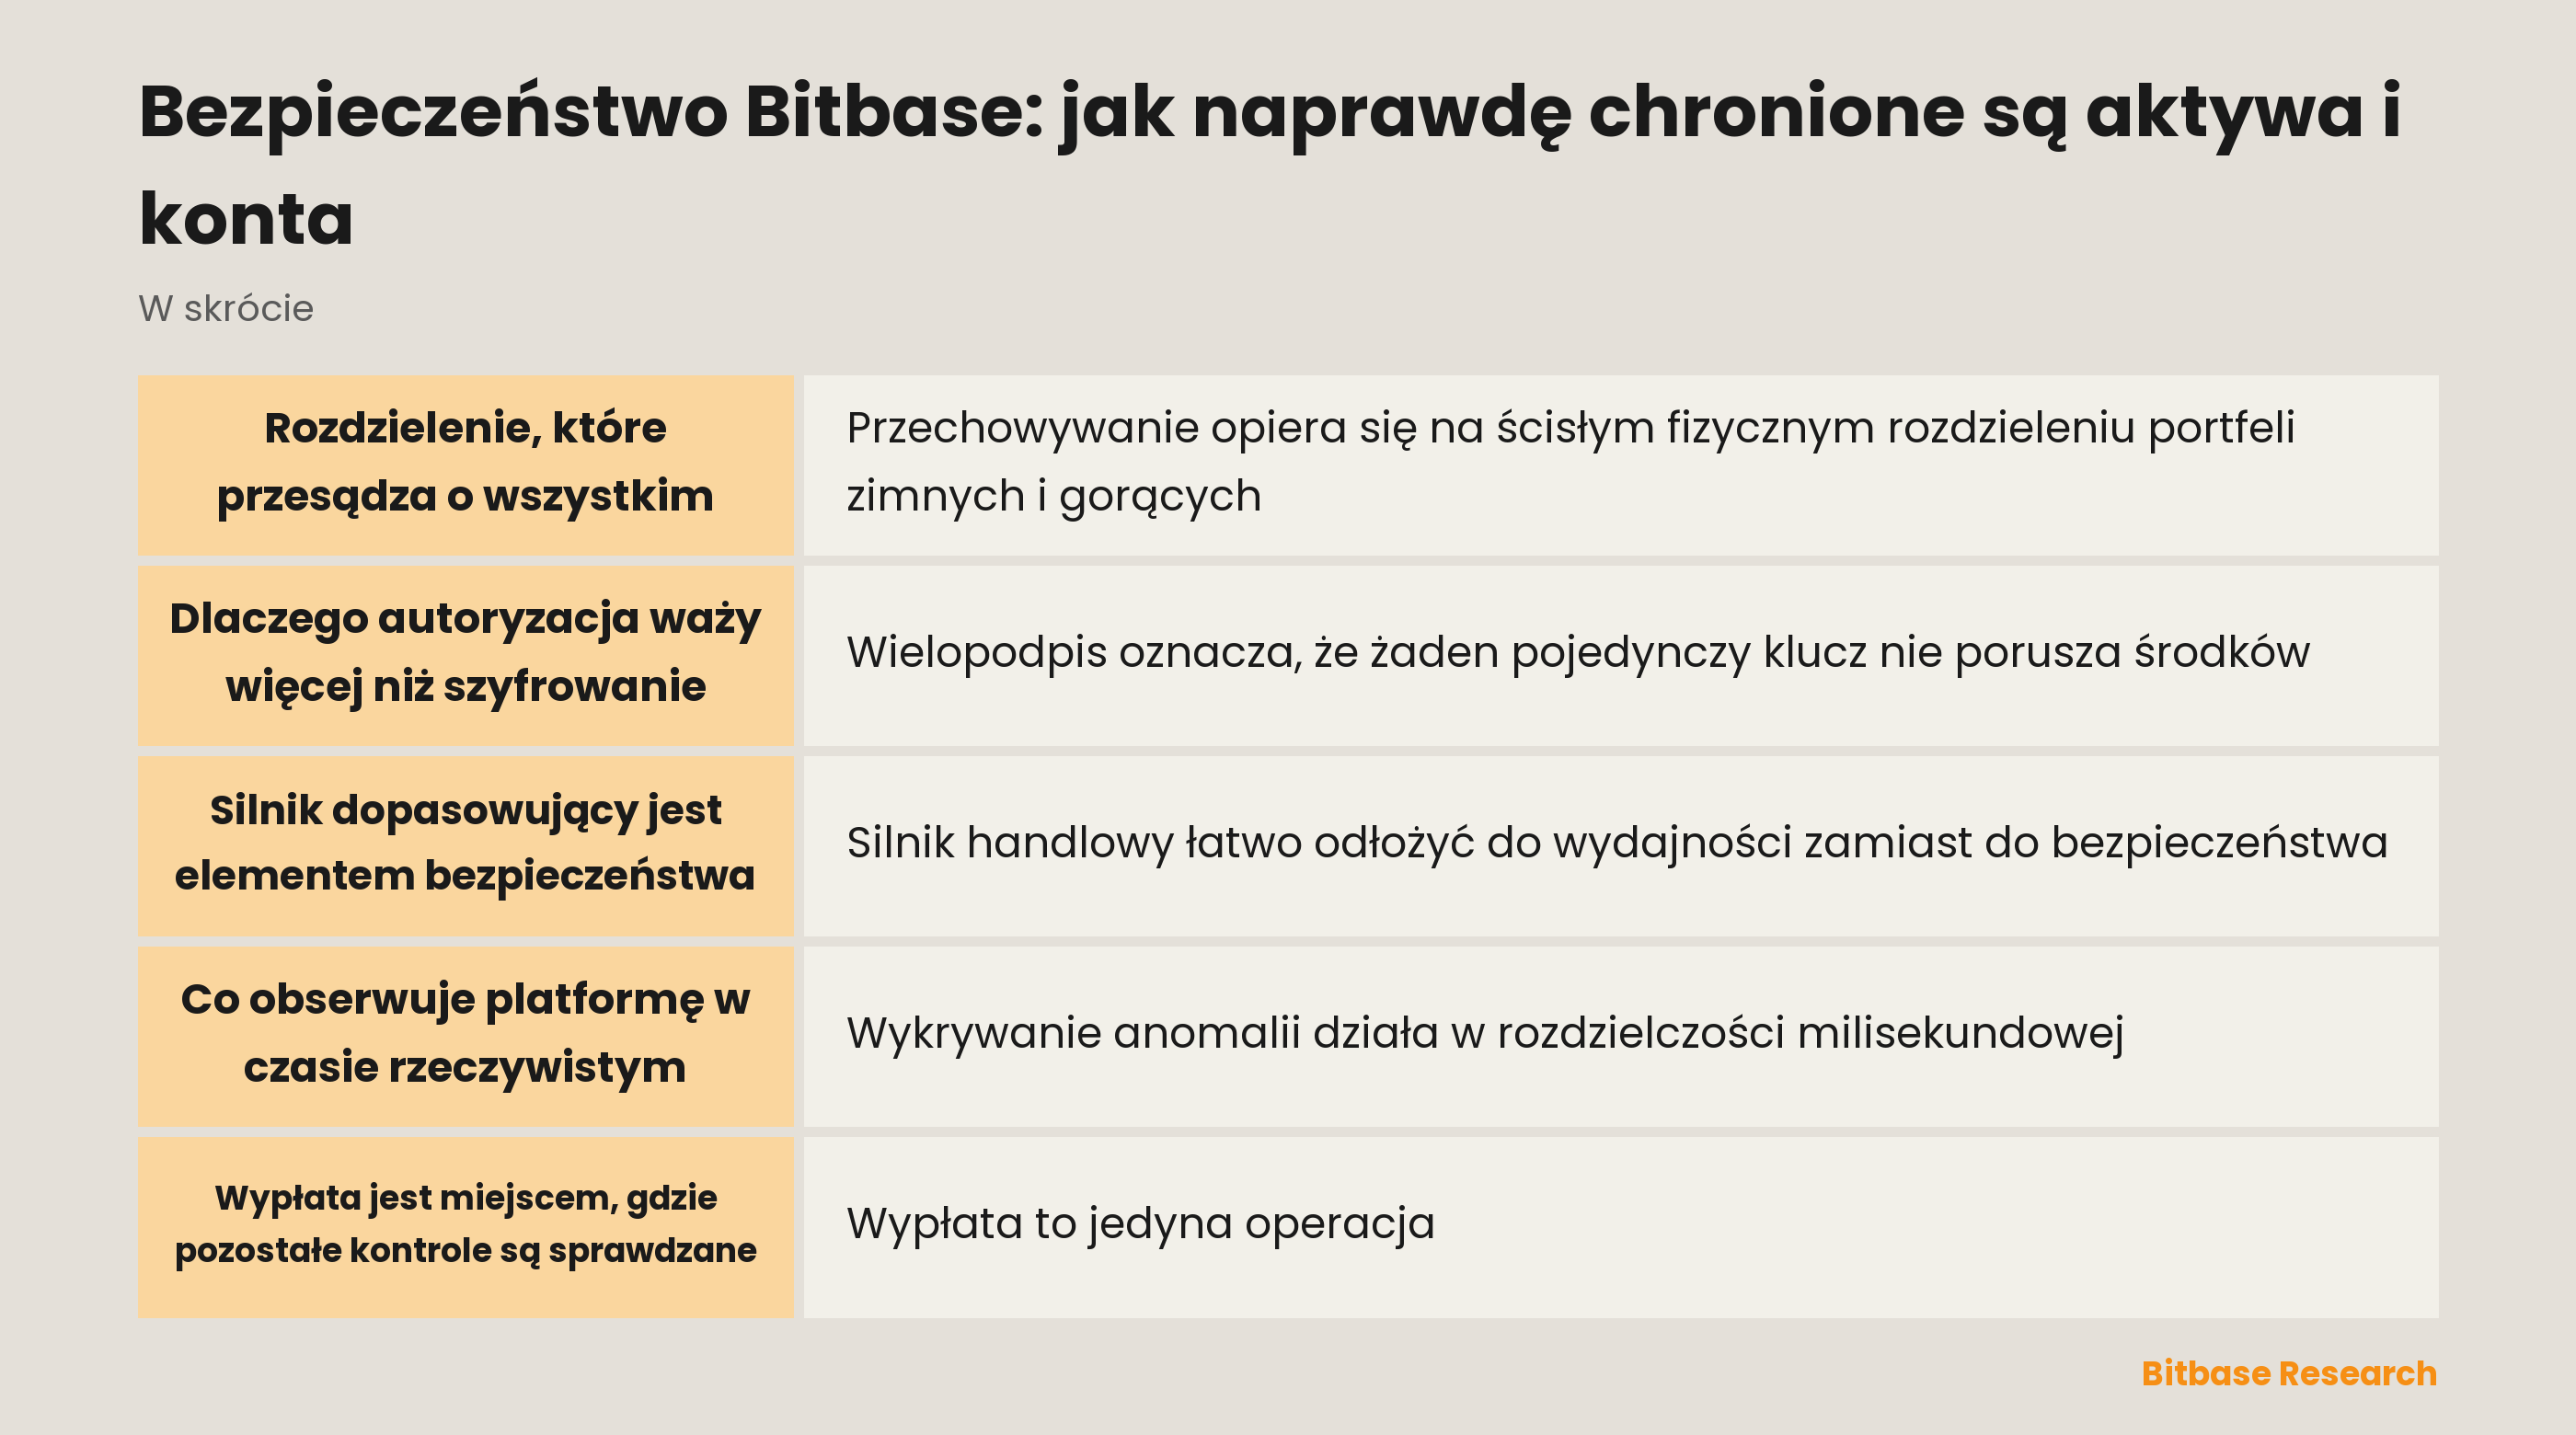
Przechowywanie opiera się na ścisłym fizycznym rozdzieleniu portfeli zimnych i gorących. Zimne pozostają offline; gorące trzymają saldo robocze, z którego opłacane są wypłaty. Ruch między nimi podlega autoryzacji wielopodpisowej i wielopoziomowej kontroli dostępu.
To zdanie łatwo przeoczyć, więc warto powiedzieć, przeciw czemu je zbudowano. Niemal każda duża strata giełdy w historii tej branży była stratą gorącego portfela, bo gorący portfel z definicji jest osiągalny z sieci. Zimna strona nie jest broniona tym, że trudniej się do niej włamać, lecz tym, że nie jest podłączona. Różnica między nimi to najbardziej brzemienna w skutki decyzja projektowa, jaką miejsce podejmuje wobec twoich monet, a wszystko inne leży poniżej niej.
Dlaczego autoryzacja waży więcej niż szyfrowanie
Wielopodpis oznacza, że żaden pojedynczy klucz nie porusza środków. Transakcja wymaga kilku zweryfikowanych podpisów przed wykonaniem, więc skompromitowanie jednej osoby, jednej maszyny albo jednego poświadczenia nie daje wypłaty.
Wielopoziomowa kontrola dostępu jest jej towarzyszem. Nie każdy, kto ma dostęp, ma taki sam dostęp, a wymagany poziom rośnie wraz z tym, co jest przemieszczane. Razem zmieniają interesujące pytanie z „czy atakujący może ukraść klucz” na „czy może jednocześnie ukraść kilka kluczy pod różnymi kontrolami”. To jest wyraźnie trudniejsze i, co bardziej użyteczne, zostawia ślady już w trakcie próby.
Silnik dopasowujący jest elementem bezpieczeństwa
Silnik handlowy łatwo odłożyć do wydajności zamiast do bezpieczeństwa. Na giełdzie to jedno i to samo. Awaria, która kosztuje użytkowników pieniądze przy gwałtownym ruchu, to nie wolna strona, lecz zlecenia, które się nie wykonują, likwidacje odpalone po cenie, której żaden rynek nie wydrukował, i platforma, która przestaje odpowiadać dokładnie wtedy, gdy pozycje trzeba zamknąć.
Bitbase zbudował swój silnik wewnętrznie na architekturze shardowanej z przetwarzaniem zleceń w milisekundach, a publikację modułów rdzenia zaplanowano na 2026 rok. Po stronie instrumentów pochodnych towarzyszy mu uczciwe znacznikowanie: cena znacznikowa powstaje wobec średniej ważonej indeksów spotowych z głównych giełd, aby luka płynności na jednej platformie nie wywoływała likwidacji, których szerszy rynek nie uzasadnia.
Co obserwuje platformę w czasie rzeczywistym
Wykrywanie anomalii działa w rozdzielczości milisekundowej, a deklarowanym celem jest utrzymanie niezawodności przy skrajnej zmienności. Liczy się tu moment: ataki i awarie infrastruktury skupiają się dokładnie w tych oknach, w których wolumen skacze, bo wtedy jedno i drugie najtrudniej odróżnić od normalnego obciążenia.
Monitorowanie jest też tą kontrolą, która wytwarza dowody. Skuteczna prewencja nie zostawia niczego; wykrywanie mówi ci, że próba miała miejsce i jak daleko zaszła. Giełda bez warstwy wykrywania nie ma mniej incydentów, ma mniej incydentów, o których wie, a w tej luce mieszkają kosztowne niespodzianki.
Ta sama logika dotyczy obciążenia. Platforma, która degraduje się łagodnie przy dziesięciokrotnym wolumenie, i taka, która się przewraca, w spokojny wtorek wyglądają identycznie. Różnica pojawia się dopiero w dniu, w którym to ma znaczenie, dlatego architekturę warto przeczytać przed tym dniem, a nie po nim.
Co kontrolujesz na własnym koncie
Architektura platformy przestaje mieć znaczenie w miejscu, w którym konto otwiera po prostu jego właściciel. Trzy kontrole wykonują większość pracy i należą do ciebie, nie do nas.
| Kontrola | Co zatrzymuje | Gdzie zawodzi |
|---|---|---|
| Uwierzytelnianie dwuskładnikowe przez aplikację | Ponowne użycie haseł i wycieki poświadczeń | Kody SMS, podatne na podmianę karty SIM |
| [Biała lista adresów wypłat](https://www.bitbase.com/pl-PL/blog/what-is-a-crypto-withdrawal-whitelist) | Wyjście środków na adres atakującego | Adresy, które sam dodałeś pod presją |
| [Weryfikacja tożsamości](https://www.bitbase.com/pl-PL/blog/what-is-kyc-in-crypto) | Utratę dostępu bez ścieżki odzyskania | Nic, a przy okazji podnosi limity |
Biała lista jest tą, którą pomija się najczęściej, i tą, która waży najwięcej. Zamienia skradzione hasło z całkowitej straty w niedogodność, bo środki mogą wyjść wyłącznie na adresy zatwierdzone wcześniej, a dodanie nowego wiąże się z opóźnieniem. To opóźnienie jest całym sensem: daje ci okno na zauważenie i odbiera przewagę szybkości, której potrzebuje atakujący.
Uwierzytelnianie dwuskładnikowe wymaga jednego wyjaśnienia. Każdy drugi składnik bije brak składnika, ale SMS jest opcją najsłabszą, bo zależy od operatora komórkowego, a nie od twojego urządzenia, a ataki z podmianą SIM uderzają dokładnie w tę zależność. Aplikacja uwierzytelniająca trzyma sekret na sprzęcie, który masz przy sobie.
Wypłata jest miejscem, gdzie pozostałe kontrole są sprawdzane
Wypłata to jedyna operacja, która czyni stratę trwałą. Wszystko inne można cofnąć, zakwestionować albo przeczekać; potwierdzonego przelewu w łańcuchu nie.
Dlatego kontrole piętrzą się właśnie tam: biała lista plus drugi składnik plus własne kontrole ryzyka platformy, a za nimi rozdzielenie gorącego i zimnego ogranicza, ile w ogóle jest osiągalne. Dlatego też najczęstszy realny atak nie próbuje tego pokonać. Prosi cię, żebyś wypłatę wykonał sam, a to problem społeczny, nie kryptograficzny — i powód, dla którego weryfikator kanałów w ogóle istnieje.
Co da się zweryfikować, a co jest deklaracją
| Weryfikowalne niezależnie | Deklarowane przez platformę |
|---|---|
| Dwie rejestracje z numerami i organami nadzoru | Rozdzielenie portfeli zimnych i gorących |
| Comiesięczne wskaźniki rezerw i korzeń Merkle | Autoryzacja wielopodpisowa |
| Czy twoje saldo było w migawce | Wielopoziomowa kontrola dostępu |
| Czy kanał jest oficjalny | Wykrywanie anomalii w milisekundach |
Obie kolumny są potrzebne, a mylenie ich to błąd, którego się unika. Prawa to własny opis architektury podany przez Bitbase, czyli wszystko, co jakakolwiek giełda może zaoferować o wnętrzu, którego nikt z zewnątrz nie obejrzy. Lewa to, co ktoś z zewnątrz może potwierdzić, i powód, dla którego dowód rezerw wart jest sprawdzenia samemu zamiast przeczytania.
Podsumowanie
Strona platformy opiera się na czterech elementach: rozdzieleniu zimnego i gorącego, wielopodpisie z dostępem wielopoziomowym, własnym shardowanym silniku dopasowującym z uczciwym znacznikowaniem oraz monitorowaniu anomalii w milisekundach. Każdy celuje w konkretną awarię, a nie w punkt na ulotce.
Twoja strona opiera się na trzech: aplikacja uwierzytelniająca zamiast SMS, biała lista wypłat ustawiona zanim będzie potrzebna, i ukończona weryfikacja. Biała lista jest tą na dziś. Czego to wszystko nie rozstrzyga, opisano w czy Bitbase jest bezpieczny, a przegląd platformy w czym jest Bitbase. Aby dalej poznawać podstawy, śledź materiały Bitbase Academy.
Powiązane artykuły
Inne artykuły Bitbase na ten temat:
- KYC i weryfikacja na Bitbase: trzy różne rzeczy pod jednym słowem
- Gdzie Bitbase jest zarejestrowany? Rejestracje i to, czego nie oznaczają
- Jak sprawdzić, czy giełda kryptowalut jest bezpieczna: lista, którą da się wykonać
- Jak handlować akcjami na Bitbase: przewodnik krok po kroku dla traderów kryptowalut
- Trendy, zakresy i wybicia
Zastrzeżenie: ten artykuł to treść edukacyjna Bitbase Academy, wyłącznie w celach informacyjnych. Nie stanowi porady inwestycyjnej, handlowej, podatkowej ani finansowej. Kryptoaktywa są zmienne — samodzielnie oceń ryzyko. Napisano w wrześniu 2026 r.; sprawdzaj aktualne oficjalne informacje.
Źródła
[1] Bitbase, O Bitbase — informacje o spółce i rejestracje regulacyjne www.bitbase.com
[2] Bitbase, strona publikacji Proof of Reserves i FAQ www.bitbase.com
[3] Bitbase, weryfikacja oficjalnych kanałów www.bitbase.com